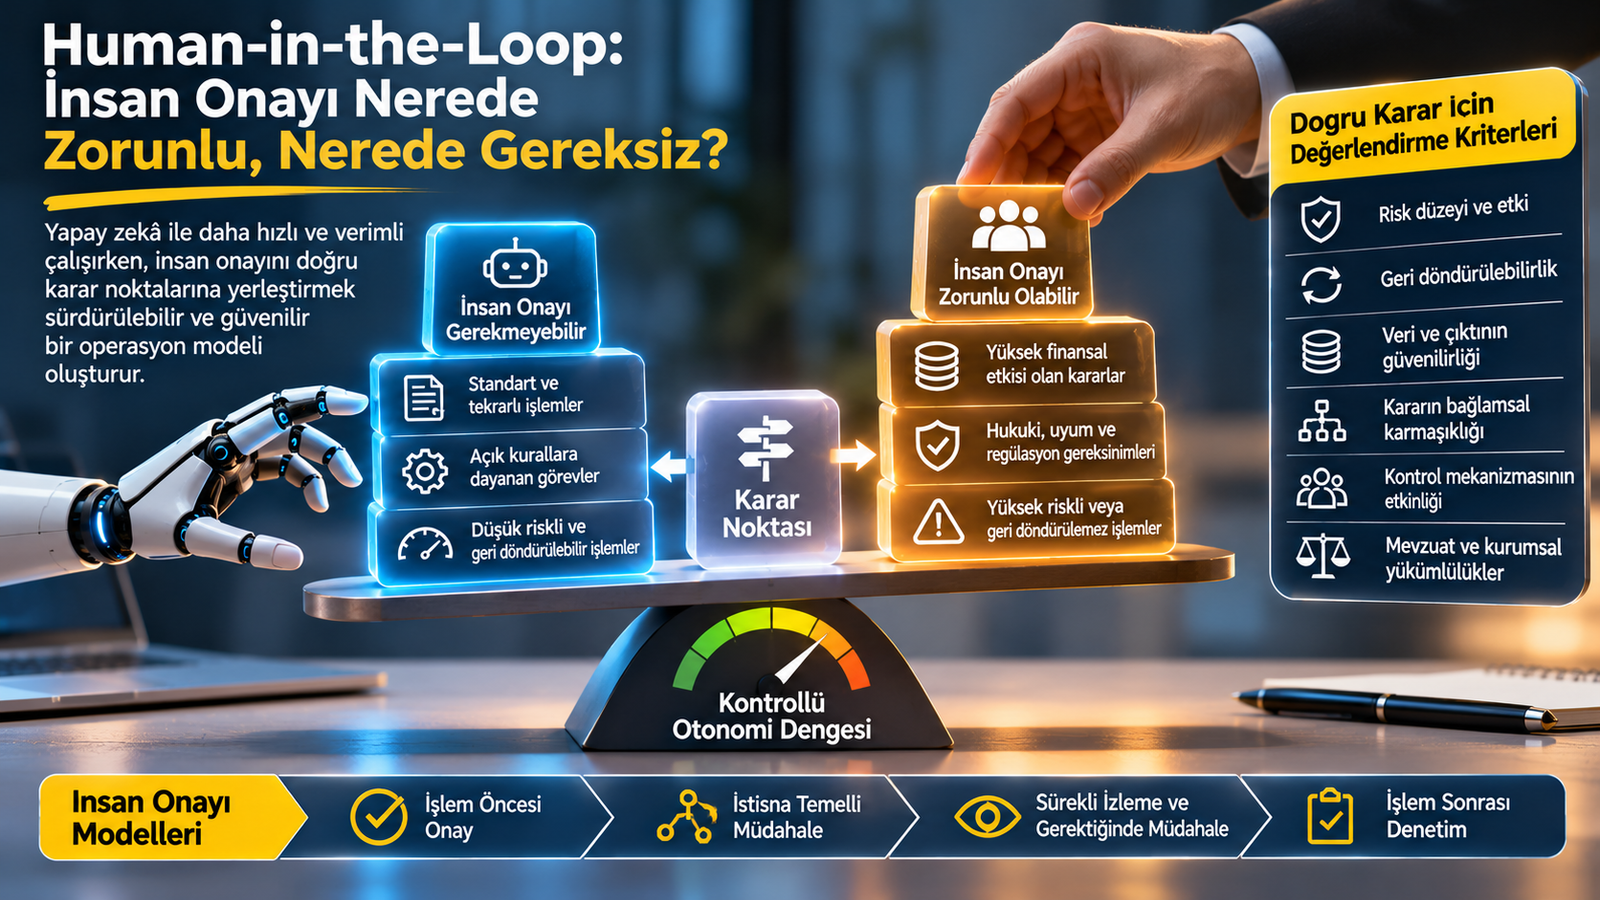
Yapay zekâ ajanlarının kurumsal iş süreçlerinde daha fazla görev üstlenmesiyle birlikte, şirketlerin karşısına önemli bir yönetim sorusu çıkıyor: Hangi kararlar insan onayından geçmeli, hangi işlemler ise önceden belirlenmiş yetki ve kontrol sınırları içinde otomatik yürütülmelidir? Her işlemi insana onaylatmak güvenilirlik sağlamayabileceği gibi, bütün kararları yapay zekâya bırakmak da sürdürülebilir bir operasyon modeli oluşturmaz. Asıl mesele, insan müdahalesini artırmak veya azaltmak değil, doğru karar noktasına yerleştirmektir.
İnsan Onayı Güvenilirliğin Garantisi midir?
Kurumsal dönüşüm projelerinde yıllardır gözlemlediğim konulardan biri, şirketlerin kontrol mekanizmaları ile onay mekanizmalarını çoğu zaman aynı şey olarak değerlendirmesidir. Bir iş sürecinde hata oluşmasını önlemek amacıyla yeni bir onay aşaması eklenir, belirli bir risk ortaya çıktığında daha üst düzey bir yöneticinin değerlendirmesi istenir veya önemli görülen işlemler için birden fazla departmanın görüşüne başvurulur. Bu yaklaşımın arkasında anlaşılabilir bir yönetim düşüncesi vardır: Bir işlem ne kadar fazla kişi tarafından kontrol edilirse, hatalı sonuç üretme olasılığının o kadar azalacağı varsayılır.
Ancak kurumsal süreçlerin gerçek işleyişi her zaman bu varsayımı doğrulamaz.
Bir onay mekanizmasının bulunması, o onayın gerçekten etkili bir kontrol olduğu anlamına gelmez. Onay veren kişi yeterli bilgiye sahip değilse, değerlendirme için gerekli zamanı bulamıyorsa, hangi kriterleri kontrol etmesi gerektiğini bilmiyorsa veya işlemi reddetme yetkisi fiilen bulunmuyorsa, onay süreci yalnızca biçimsel bir adıma dönüşebilir. Böyle bir durumda organizasyon, kontrol altında olduğunu düşünürken gerçekte yalnızca işlem akışına yeni bir bekleme noktası eklemiş olabilir.
Yapay zekâ ajanlarının iş süreçlerine dahil olmasıyla birlikte bu sorun daha önemli hâle geliyor. Çünkü artık bir insanın hazırladığı belgeyi veya gerçekleştirdiği işlemi kontrol etmekten farklı olarak, dijital sistemlerin ürettiği değerlendirmeleri, önerileri ve bazı durumlarda doğrudan gerçekleştirdiği işlemleri yönetmek zorundayız.
Bir yapay zekâ ajanı müşteri talebini sınıflandırabilir, sözleşme taslağı hazırlayabilir, proje risklerini analiz edebilir, satın alma seçeneklerini değerlendirebilir veya kurumsal bir sistemde belirli işlemleri başlatabilir. Bu faaliyetlerin tamamında insan onayı zorunlu tutulduğunda, teknolojiyle elde edilmesi beklenen hız ve kapasite avantajının önemli bir bölümü kaybedilebilir. Buna karşılık insan kontrolü gerektiren kritik kararların tamamen otomatikleştirilmesi, finansal, hukuki, operasyonel ve itibari riskler oluşturabilir.
Benim açımdan bu tartışmanın merkezinde, yapay zekâya ne kadar güvenebileceğimizden daha kapsamlı bir soru bulunuyor: Bir organizasyon, hangi kararları hangi koşullarda, hangi yetkilerle ve hangi kontrol mekanizmaları altında gerçekleştirmelidir?
Bu nedenle Human-in-the-Loop yaklaşımını yalnızca bir yapay zekâ güvenliği konusu olarak değil, geleceğin işletme modelinde karar haklarının ve insan sorumluluğunun yeniden tasarlanması gereken önemli bir yönetişim disiplini olarak değerlendiriyorum.
Human-in-the-Loop Nedir?
Human-in-the-Loop, kısaca HITL, bir yapay zekâ sisteminin çalışma sürecinin belirli aşamalarında insanın değerlendirme, doğrulama, karar verme veya müdahale rolü üstlendiği yaklaşımı ifade eder. Kavramın kullanım alanı geniştir; makine öğrenmesi modellerinin eğitimi sırasında insan geri bildiriminin kullanılmasından, operasyonel sistemlerin ürettiği sonuçların insan tarafından değerlendirilmesine kadar farklı uygulamaları kapsayabilir.
Kurumsal operasyon modeli açısından benim üzerinde durduğum boyut, yapay zekâ ajanlarının gerçekleştirdiği işlerde insanın hangi karar noktalarında devreye gireceğinin tasarlanmasıdır.
Örneğin bir yapay zekâ ajanı müşteri talebini analiz ederek uygun hizmet kategorisini önerebilir. İnsan uzmanı bu öneriyi inceleyerek doğrulayabilir veya değiştirebilir. Başka bir süreçte ajan, önceden belirlenmiş kurallar çerçevesinde standart bir işlemi otomatik tamamlayabilir ve insan yalnızca istisna ortaya çıktığında müdahale edebilir.
Bu iki örnekte insanın süreçteki konumu farklıdır.
İlkinde insan, kararın tamamlanması için gerekli bir kontrol aşamasıdır. İkincisinde ise sistem normal koşullarda otomatik çalışırken insan, istisna yönetimi ve gözetim rolü üstlenir.
Dolayısıyla Human-in-the-Loop, her yapay zekâ çıktısının mutlaka bir insan tarafından onaylanması gerektiği anlamına gelmez.
Burada Human-on-the-Loop ve Human-out-of-the-Loop kavramları da önem kazanır. Human-on-the-Loop yaklaşımında insan, sistemin çalışmasını izleyebilir ve gerektiğinde müdahale edebilir. Human-out-of-the-Loop ise belirli bir işlemin yürütülmesi sırasında insan müdahalesinin bulunmadığı düzenlemeleri tanımlamak için kullanılabilir.
Ancak bu kavramların literatürde ve uygulamada her zaman tamamen aynı anlamda kullanılmadığını belirtmek gerekir. Ayrıca işlem sırasında insan müdahalesinin bulunmaması, sistemin kurumsal yönetişim ve hesap verebilirlik dışında çalışması anlamına gelmemelidir.
Benim açımdan önemli olan, bu kavramları birer teknoloji etiketi olarak kullanmak değil, her iş akışında insanın gerçek yetkisini ve kontrol sorumluluğunu açık biçimde belirlemektir.
Her Yapay Zekâ İşlemine İnsan Onayı Eklemek Neden Yanlış Olabilir?
Yapay zekâ sistemlerine ilişkin kurumsal tartışmalarda, insan onayının mümkün olduğunca fazla işlemde kullanılması gerektiği yönünde bir eğilim görülebiliyor. Özellikle yeni teknolojilerin oluşturduğu belirsizlikler karşısında bu yaklaşım başlangıçta güvenli bir seçenek gibi görünebilir.
Ancak her işlem için insan onayı zorunlu tutulduğunda farklı sorunlar ortaya çıkabilir.
İlk sorun, operasyonel kapasitenin sınırlanmasıdır. Bir yapay zekâ ajanı kısa sürede çok sayıda standart işlem gerçekleştirebilecek durumda olsa bile, bu işlemlerin tamamı insan onayını bekliyorsa sürecin toplam hızı onay kapasitesine bağlı hâle gelir. Böyle bir durumda şirket, dijital sistemlerin işlem kapasitesini artırırken aynı anda yeni bir insan darboğazı oluşturmuş olabilir.
İkinci sorun, onay kalitesinin zaman içinde düşebilmesidir. Bir çalışanın gün boyunca birbirine benzeyen çok sayıda öneriyi değerlendirmesi bekleniyorsa, her öneriye aynı dikkat düzeyini göstermesi güçleşebilir. Özellikle sistemin çoğu zaman doğru sonuç verdiği düşünülüyorsa, önerilerin yeterince sorgulanmadan kabul edilmesi riski ortaya çıkabilir.
İnsan–otomasyon etkileşimi araştırmalarında ele alınan otomasyon yanlılığı, bu sorunun anlaşılması açısından önemlidir. İnsanlar belirli koşullarda otomatik sistemlerin önerilerine gereğinden fazla güvenebilir veya kendi değerlendirmeleriyle sistem önerisi arasındaki çelişkileri yeterince incelemeyebilir.
Üçüncü sorun, sorumluluğun belirsizleşmesidir. Bir yönetici, yapay zekâ tarafından hazırlanan çıktıyı yalnızca onayladığı için gerçekten kapsamlı bir değerlendirme gerçekleştirmiş sayılabilir mi? Onay veren kişi hangi bilgilerin doğrulandığını, hangi varsayımların kullanıldığını ve hangi risklerin bulunduğunu bilmiyorsa, bu kontrolün gerçek değeri sınırlı olabilir.
Dördüncü sorun ise ekonomik verimliliktir. İnsan onayı gerektiren her işlem, belirli bir zaman ve kapasite maliyeti oluşturur. Bu maliyet bazı yüksek riskli işlemler için gerekli ve haklı olabilir. Ancak düşük riskli, tekrarlı ve kuralları açık işlemlerde aynı kontrol düzeyinin uygulanması, beklenen faydayı azaltabilir.
Bu nedenle benim yaklaşımım, insan onayını mümkün olduğunca yaygınlaştırmak değil, gerçekten değer ürettiği noktalara yerleştirmektir.
Çünkü kontrolün değeri, kaç kez uygulandığından çok, hangi riski ne ölçüde azalttığıyla ilgilidir.
İnsan Onayının Zorunlu Olabileceği Kararlar
İnsan onayının gerekli olup olmadığını değerlendirirken tek bir kriter kullanılmasını doğru bulmuyorum. Kararın finansal etkisi, hukuki sonuçları, veri hassasiyeti, geri döndürülebilirliği, belirsizlik düzeyi ve üçüncü kişiler üzerindeki etkileri birlikte ele alınmalıdır.
Örneğin bir yapay zekâ ajanının kurumsal bir rapor için başlık önerisi oluşturmasıyla müşteriye bağlayıcı ticari taahhüt verilmesi aynı kontrol düzeyini gerektirmez.
Benzer biçimde bir ajanın mevcut proje kayıtlarını sınıflandırmasıyla canlı ERP ortamında finansal kayıt değiştirmesi farklı riskler taşır.
Özellikle önemli finansal taahhütler, sözleşme koşullarının değiştirilmesi, kritik sistem yetkilerinin verilmesi, kişisel verileri veya kişilerin haklarını önemli ölçüde etkileyen kararlar ve yüksek operasyonel risk taşıyan işlemler daha güçlü insan gözetimi gerektirebilir.
Bazı kullanım alanlarında insan gözetimi yalnızca iyi bir yönetim uygulaması değil, uygulanabilir mevzuat veya düzenleyici yükümlülüklerin bir parçası da olabilir. Örneğin Avrupa Birliği Yapay Zekâ Yasası, kapsamına giren yüksek riskli yapay zekâ sistemleri için belirli insan gözetimi gereksinimleri öngörür. Ancak bu gereksinimlerin her yapay zekâ uygulamasına aynı biçimde uygulanacağı varsayılmamalıdır.
Benzer şekilde kişisel verilerin işlenmesi ve otomatik karar verme konularında ilgili veri koruma mevzuatı, kullanım bağlamına göre ayrıca değerlendirilmelidir.
Bu nedenle kurumsal bir HITL politikası oluşturulurken, hangi kararların kurum politikası gereği insan onayı istediğiyle hangi kararların hukuken veya düzenleyici olarak insan müdahalesi gerektirdiği birbirinden ayrılmalıdır.
Benim açımdan burada önemli bir başka nokta da insan onayının yalnızca işlemin sonunda bulunması gerektiği varsayımından uzaklaşmaktır.
Bazı süreçlerde insanın başlangıçta hedefi ve sınırları belirlemesi yeterli olabilir. Bazılarında belirli bir ara aşamada kritik varsayımların doğrulanması gerekir. Bazılarında ise işlem gerçekleştirilmeden hemen önce yetkili onayı zorunlu olabilir.
Dolayısıyla insan onayının gerekliliği kadar, süreçteki konumu da tasarımın parçası olmalıdır.
İnsan Onayının Gereksiz Olabileceği İşlemler
İnsan onayının her durumda gerekli olmaması, yapay zekâ sistemlerinin sınırsız biçimde çalıştırılması gerektiği anlamına gelmez. Burada önemli olan, düşük riskli işlemlerin uygun kontrollerle otomatik yürütülmesinin mümkün olup olmadığını değerlendirmektir.
Örneğin bir ajanın kurum içi belgeleri önceden belirlenmiş kategorilere ayırması, standart bir raporun ilk taslağını hazırlaması veya belirli veri alanlarının eksik olup olmadığını kontrol etmesi, bazı kullanım koşullarında işlem başına insan onayı gerektirmeyebilir.
Benzer biçimde bir proje yönetim sisteminde açık aksiyonların listelenmesi, belirli tarihlerde otomatik hatırlatma oluşturulması veya standart veri doğrulama kurallarının çalıştırılması, uygun yetki ve kontrol mekanizmalarıyla otomatik gerçekleştirilebilir.
Ancak burada önemli bir ayrım bulunuyor. Bir işlemin düşük riskli olması, yalnızca teknik olarak basit görünmesine bağlı değildir.
Örneğin bir müşteriye otomatik e-posta gönderilmesi teknik açıdan kolay olabilir; ancak mesajın içeriği yanlış bir ticari taahhüt içeriyorsa veya hassas bilgileri yanlış kişiye iletiyorsa sonuçları önemli olabilir.
Dolayısıyla otomasyon kararı, işlemin teknik karmaşıklığına değil, ortaya çıkarabileceği etkiye dayanmalıdır.
Benim önerim, düşük riskli işlemlerde her işlem için insan onayı yerine önceden tanımlanmış yetki sınırları, kurallı doğrulama, işlem kayıtları, örnekleme yoluyla kalite kontrol ve istisna yönetimi gibi mekanizmaların değerlendirilmesidir.
Örneğin standart veri sınıflandırma faaliyetleri otomatik yürütülebilir; ancak belirli güvenilirlik koşullarını karşılamayan veya çelişkili sonuçlar üreten kayıtlar insan incelemesine yönlendirilebilir.
Bu yaklaşımda insan tamamen süreç dışında değildir. İnsan, sistemin hangi koşullarda çalışacağını belirleyen, performansını izleyen ve gerektiğinde müdahale eden yönetişim yapısının parçasıdır.
Bence insan–ajan hibrit organizasyonlarda önemli bir olgunluk göstergesi, insanın her işlemde bulunması değil, hangi işlemlerde bulunması gerektiğinin gerekçeli biçimde belirlenebilmesidir.
İnsan Onayı İçin Risk Temelli Bir Karar Modeli
Kurumsal uygulamalarda Human-in-the-Loop tasarımını daha sistematik hâle getirmek için risk temelli bir değerlendirme yaklaşımının yararlı olduğunu düşünüyorum.
Bu yaklaşımda öncelikle işlemin olası etkisi değerlendirilmelidir. Hatalı bir sonuç ortaya çıktığında finansal kayıp, müşteri zararı, veri ihlali, operasyonel kesinti veya hukuki sonuç oluşabilir mi?
İkinci olarak işlemin geri döndürülebilirliği incelenmelidir. Yanlış gerçekleştirilen bir işlem kolayca düzeltilebilir mi, yoksa geri alınması zor veya imkânsız sonuçlar mı doğurur?
Üçüncü olarak kullanılan bilgi ve değerlendirme yönteminin güvenilirliği ele alınmalıdır. Sistem açık kurallarla mı çalışıyor, doğrulanmış veriler mi kullanıyor, yoksa belirsizlik içeren yorum ve tahminler mi üretiyor?
Dördüncü olarak kararın bağlamsal niteliği değerlendirilmelidir. İşlem standart bir kurala göre tamamlanabiliyor mu, yoksa müşteri ilişkileri, etik değerlendirme, müzakere veya kurumsal öncelikler gibi insan muhakemesi gerektiren unsurlar içeriyor mu?
Beşinci olarak kontrol mekanizmalarının etkinliği incelenmelidir. Hatalar otomatik olarak tespit edilebilir mi? İşlem öncesinde kurallı doğrulama yapılabilir mi? İşlem sonrası denetim yeterli olur mu? Sistem gerektiğinde güvenli biçimde durdurulabilir mi?
Altıncı olarak da uygulanabilir mevzuat ve kurumsal yetki politikaları değerlendirilmelidir. Belirli işlemler için açık bir insan onayı veya başka bir zorunlu kontrol gereksinimi bulunuyor mu?
Bu değerlendirmeler sonucunda insan onayının gerekliliği hakkında daha tutarlı kararlar alınabilir.
Ancak burada önemli bir sınırlamayı belirtmek isterim. Bu kriterler önerdiğim bir tasarım yaklaşımıdır; bilimsel olarak doğrulanmış evrensel bir puanlama sistemi veya hukuki uygunluk testi değildir.
Bir kurumun bu yaklaşımı kullanması durumunda, kriterleri kendi faaliyet alanına, risk iştahına, düzenleyici yükümlülüklerine ve kontrol kapasitesine göre uyarlaması gerekir.
Dört Farklı İnsan Gözetimi Modeli
İnsan–ajan hibrit organizasyonlarda bütün iş akışlarına aynı onay modelini uygulamak yerine, farklı gözetim düzenlerinin değerlendirilmesini daha uygun buluyorum.
İlk model, işlem öncesi insan onayıdır. Bu modelde yapay zekâ ajanı öneri veya taslak oluşturur; ancak belirli bir işlem, yetkili insan tarafından onaylanmadan gerçekleştirilemez. Özellikle yüksek etkili veya bağlayıcı sonuçlar doğuran işlemlerde uygun olabilir.
İkinci model, istisna temelli insan müdahalesidir. Sistem normal koşullarda önceden tanımlanmış sınırlar içinde çalışır. Ancak belirsizlik, yetki aşımı, çelişkili bilgi veya belirli risk göstergeleri ortaya çıktığında görev insana yönlendirilir. Bu yaklaşım, standart işlemlerle karmaşık istisnaların birbirinden ayrılabildiği süreçlerde yararlı olabilir.
Üçüncü model, sürekli izleme ve gerektiğinde müdahaledir. Sistem belirli işlemleri otomatik gerçekleştirirken insan sorumlular performansı, hata göstergelerini ve olağan dışı davranışları izler. Gerektiğinde işlemler durdurulabilir veya sistemin yetkileri sınırlandırılabilir. Ancak bu modelin etkili olması için izleme bilgilerinin anlaşılabilir, zamanında ve eyleme dönüştürülebilir olması gerekir.
Dördüncü model ise işlem sonrası denetim ve örnekleme kontrolüdür. Önceden yetkilendirilmiş düşük riskli işlemler otomatik gerçekleştirilir ve belirli örnekler veya risk göstergeleri üzerinden sonradan kontrol edilir. Bu model, hata etkisinin sınırlı olduğu ve gerekli düzeltmelerin uygulanabildiği süreçlerde değerlendirilebilir.
Bu dört modeli birbirinin alternatifi olan kesin kategoriler olarak değil, farklı iş akışlarında birlikte kullanılabilecek kontrol tasarım seçenekleri olarak görüyorum.
Örneğin bir müşteri hizmetleri sürecinde standart bilgi talepleri otomatik yanıtlanabilir, belirsiz talepler insan uzmana yönlendirilebilir ve belirli ticari istisnalar işlem öncesi yönetici onayı gerektirebilir.
Böylece bütün işlemlere aynı kontrol yükünü uygulamak yerine, riskin ve iş ihtiyacının gerektirdiği farklı gözetim mekanizmaları kullanılabilir.
İnsan Onayı Ne Zaman Gerçekten Etkili Bir Kontrole Dönüşür?
Bir süreçte insan onayının bulunmasıyla etkili insan gözetiminin sağlanması arasında önemli bir fark vardır.
Örneğin bir yapay zekâ ajanı finansal bir analiz hazırladığında, yöneticiye yalnızca sonuç ve onay düğmesi sunuluyorsa, yöneticinin değerlendirme kapasitesi sınırlı olabilir.
Buna karşılık analizde kullanılan temel veriler, önemli varsayımlar, belirsizlikler ve kararın olası etkileri açık biçimde gösteriliyorsa, yönetici daha anlamlı bir değerlendirme yapabilir.
Bu nedenle insan onayının etkinliğini üç temel unsurla ilişkilendiriyorum.
İlk unsur, kararın anlaşılabilirliğidir. İnsan, neyi onayladığını ve kararın hangi sonuçları doğurabileceğini anlayabilmelidir.
İkinci unsur, müdahale yetkisidir. İnsan yalnızca onay vermekle sınırlı olmamalı; gerektiğinde işlemi reddedebilmeli, düzeltme isteyebilmeli veya süreci durdurabilmelidir.
Üçüncü unsur ise değerlendirme kapasitesidir. Kontrolü gerçekleştiren kişinin gerekli bilgiye, yetkinliğe ve zamana sahip olması gerekir.
Bunlara ek olarak, kararın izlenebilir olması da önemlidir. Hangi önerinin sunulduğu, hangi bilgilerin değerlendirildiği ve hangi kararın verildiği uygun kayıtlarla takip edilebilmelidir.
Ancak bütün bu unsurların bulunması da her zaman hatasız karar verileceğini garanti etmez.
İnsanlar da bilişsel yanlılıklara, bilgi eksikliklerine ve zaman baskısına maruz kalabilir. Bu nedenle insan gözetimi, tek başına bütün riskleri ortadan kaldıran bir mekanizma olarak görülmemelidir.
Benim açımdan doğru yaklaşım, insan kontrolünü otomatik doğrulama, yetkilendirme, veri kalitesi, güvenlik ve izleme mekanizmalarıyla birlikte tasarlamaktır.
Human-in-the-Loop ve Otomasyon Yanlılığı
Yapay zekâ sistemleriyle çalışan insanların karar davranışları, HITL tasarımında özellikle dikkate alınması gereken bir konudur.
İnsan–otomasyon etkileşimi literatüründe otomasyon yanlılığı, insanların otomatik sistemlerden gelen önerilere gereğinden fazla ağırlık vermesiyle ilişkili bir sorun olarak ele alınır.
Bu durum, özellikle sistemin çoğu zaman doğru sonuç verdiği, kararların tekrarlı olduğu veya insanın yoğun iş yükü altında çalıştığı ortamlarda önem kazanabilir.
Örneğin bir proje risk analiz ajanı, yüzlerce proje kaydını değerlendirerek belirli risk seviyeleri önerebilir. Proje yöneticisi bu önerilerin büyük bölümünü doğru bulduğunda, zamanla sistemin değerlendirmelerini daha az sorgulamaya başlayabilir.
Ancak sistemin kullandığı veri eksikse, belirli bir risk göstergesi yanlış yorumlanmışsa veya yeni bir durum mevcut değerlendirme kurallarına yansımamışsa, hatalı sonuçlar gözden kaçabilir.
Bu nedenle insan onayının etkinliği yalnızca kontrolün bulunmasına değil, kontrolün nasıl tasarlandığına bağlıdır.
Özellikle önemli karar noktalarında, insanın yalnızca sistemin önerisini görmesi yerine alternatif bilgileri, temel varsayımları ve olası çelişkileri de değerlendirebilmesi yararlı olabilir.
Ancak her işlem için uzun açıklamalar ve karmaşık değerlendirme ekranları oluşturmak da doğru değildir. Aşırı bilgi sunumu, kontrol süresini artırabilir ve önemli risklerin ayırt edilmesini zorlaştırabilir.
Bu nedenle insan gözetimi arayüzlerinin kararın niteliğine ve riskine uygun biçimde tasarlanması gerekir.
Bence burada temel amaç, insanı sistemin otomatik önerilerini onaylayan pasif bir kullanıcıya dönüştürmek değil, gerekli durumlarda bağımsız değerlendirme yapabilen yetkili bir karar aktörü olarak konumlandırmaktır.
SAP ve ERP Süreçlerinde İnsan Onayı Nerede Olmalı?
SAP ve ERP dönüşümleri, Human-in-the-Loop tasarımının öneminin açık biçimde görülebileceği alanlardan biridir.
Kurumsal ERP sistemleri finans, satın alma, stok, üretim, satış ve insan kaynakları gibi önemli süreçleri destekler. Bu sistemlerde gerçekleştirilen işlemler yalnızca veri güncellemesi niteliğinde olmayabilir; finansal kayıtları, operasyonel planları veya müşteri taahhütlerini etkileyebilir.
Örneğin bir yapay zekâ ajanı tedarikçi faturalarındaki bilgileri okuyabilir, eksik alanları belirleyebilir ve ilgili satın alma siparişiyle karşılaştırma yapabilir.
Bu tür faaliyetlerde kurallı doğrulama ve otomatik kontrol mekanizmaları önemli rol oynayabilir.
Ancak faturanın ödenmesi, önemli bir tutar farkının kabul edilmesi veya standart koşulların dışında bir işlem gerçekleştirilmesi farklı yetki ve kontrol gereksinimleri doğurabilir.
Benzer biçimde bir veri migrasyonu sürecinde yapay zekâ ajanları veri kalitesi sorunlarını sınıflandırabilir, eşleştirme önerileri hazırlayabilir ve belirli tutarsızlıkları tespit edebilir.
Ancak kritik finansal verilerin kabul edilmesi, iş kurallarının değiştirilmesi veya canlıya geçiş kararının verilmesi, uygun insan sorumlulukları ve yönetişim mekanizmaları gerektirir.
Burada önemli olan, ERP süreçlerinin tamamında insan onayını artırmak değildir.
Asıl ihtiyaç, hangi işlemlerin standart kurallarla güvenilir biçimde yürütülebileceğini ve hangi kararların yetkili insan değerlendirmesi gerektirdiğini belirlemektir.
Özellikle canlı sistemlerde değişiklik gerçekleştiren ajanlar için erişim yetkileri, görev ayrılığı, işlem kayıtları, hata yönetimi ve geri alma olanakları dikkatle tasarlanmalıdır.
Bu nedenle SAP ve ERP ortamlarında HITL yaklaşımının yalnızca yapay zekâ modelinin davranışına değil, kurumsal uygulamanın mevcut yetki ve kontrol mimarisine de uyumlu olması gerektiğini düşünüyorum.
PMO ve Portföy Yönetiminde İnsan Onayı
Proje yönetim ofislerinde yapay zekâ kullanımı arttıkça, insan onayının hangi karar noktalarında gerekli olduğu sorusu da önem kazanıyor.
Bir yapay zekâ ajanı proje durum verilerini toplayabilir, gecikme göstergelerini analiz edebilir, risk kayıtlarını sınıflandırabilir ve yönetim raporlarının ilk taslaklarını hazırlayabilir.
Bu faaliyetlerin tamamında aynı düzeyde insan onayı gerekmeyebilir.
Örneğin standart proje verilerinin bir araya getirilmesi veya belirli göstergelerin hesaplanması, doğrulanmış veri kaynakları ve açık kurallar kullanıldığında otomatik yürütülebilir.
Ancak bir projenin risk seviyesinin değiştirilmesi, önemli bir kapsam değişikliğinin kabul edilmesi, ek bütçe tahsis edilmesi veya portföy önceliklerinin yeniden belirlenmesi gibi kararlar kurumsal yetki yapısına bağlıdır.
Burada özellikle raporlama ile karar vermenin birbirinden ayrılması gerektiğini düşünüyorum.
Yapay zekâ sistemleri yönetim için gerekli bilgileri hazırlayabilir ve alternatifleri değerlendirmeye yardımcı olabilir. Ancak bu durum, stratejik kararların kurumsal hesap verebilirlikten bağımsız biçimde otomatikleştirilmesi gerektiği anlamına gelmez.
Benim açımdan AI-Enabled PMO yaklaşımının temel değeri, yöneticilerin daha fazla rapor onaylamasını sağlamak değildir.
Asıl değer, hangi konuların gerçekten yönetim kararı gerektirdiğini daha erken görünür hâle getirmek ve kararların daha güvenilir bilgiye dayanmasını desteklemektir.
Bu nedenle PMO süreçlerinde insan müdahalesinin, her veri güncellemesinden çok önemli karar noktalarına ve istisnalara odaklanmasını daha uygun buluyorum.
Böyle bir model, PMO'nun rapor üretme işlevinden karar istihbaratı ve değer yönetimi işlevine dönüşmesini de destekleyebilir.
Çok Ajanlı Sistemlerde İnsan Onayı Nasıl Konumlandırılmalı?
Çok ajanlı sistemlerde birden fazla yapay zekâ ajanı aynı iş sonucunu üretmek için birlikte çalışabilir. Araştırma, analiz, planlama, uygulama ve kalite kontrol gibi görevler farklı ajanlar arasında dağıtılabilir.
Bu tür sistemlerde insan onayının yalnızca nihai çıktı aşamasında bulunması her zaman yeterli olmayabilir.
Örneğin bir danışmanlık teklifinin hazırlanmasında müşteri talebi yanlış sınıflandırılmışsa, sonraki ajanlar bu yanlış varsayım üzerinden teknik çözüm ve maliyet değerlendirmesi hazırlayabilir.
Hata ancak son aşamada fark edildiğinde, sürecin önemli bir bölümü yeniden gerçekleştirilmek zorunda kalabilir.
Bu nedenle çok ajanlı iş akışlarında insan kontrolünün, kritik varsayımların oluştuğu veya önemli yetki değişimlerinin gerçekleştiği noktalara yerleştirilmesi gerekebilir.
Örneğin müşteri ihtiyacının kapsamı belirsizse insan uzmanı başlangıçta değerlendirme yapabilir. Standart çözüm bileşenleri otomatik hazırlanabilir. Ticari taahhüt oluşturan son işlem ise yetkili yönetici onayından geçebilir.
Ancak her ajan arasına insan onayı eklemek de uygun değildir.
Böyle bir yaklaşım, çok ajanlı sistemlerin koordinasyon kapasitesini sınırlayabilir ve gereksiz beklemeler oluşturabilir.
Benim önerim, insan onayını ajan sayısına veya görev devri sayısına göre değil, kararın riskine ve iş sonucuna etkisine göre tasarlamaktır.
Bu yaklaşım, orkestrasyon mimarisiyle doğrudan ilişkilidir.
Çünkü hangi ajanların çalışacağı kadar, hangi koşullarda iş akışının duracağı, insan müdahalesi isteyeceği veya otomatik devam edeceği de tasarlanmalıdır.
Bu nedenle Human-in-the-Loop mekanizmalarını çok ajanlı sistemlerin dışında bulunan bir kontrol katmanı olarak değil, orkestrasyon yapısının ayrılmaz bir parçası olarak görüyorum.
İnsan Onayı ile Kurumsal Hesap Verebilirlik Arasındaki Fark
Human-in-the-Loop yaklaşımında dikkat edilmesi gereken önemli konulardan biri, insanın bir işlemi onaylamasıyla kurumsal hesap verebilirliğin aynı şey olmadığını kabul etmektir.
Bir yapay zekâ ajanı belirli bir görevi otomatik gerçekleştirebilir. Bu işlem için her seferinde insan onayı gerekmeyebilir.
Ancak sistemin hangi amaçla kullanılacağı, hangi yetkilere sahip olacağı, hangi risklerin kabul edileceği ve performansının kim tarafından izleneceği yine kurumsal yönetişim yapısı içinde tanımlanmalıdır.
Örneğin standart müşteri taleplerini sınıflandıran bir ajan, belirli koşullarda insan onayı olmadan çalışabilir.
Bu durumda her sınıflandırma için bir yöneticinin onay vermemesi, sürecin sahipsiz olduğu anlamına gelmez.
İş sürecinin sahibi, sistemin kullanım amacı ve kabul kriterlerinden hesap verebilir olabilir. Teknik ekip sistemin işletiminden sorumlu olabilir. Güvenlik ve uyum fonksiyonları belirli kontrol gereksinimlerini değerlendirebilir.
Dolayısıyla işlem düzeyindeki insan onayı ile süreç düzeyindeki insan hesap verebilirliği ayrı kavramlardır.
Benim açımdan bu ayrım, insan–ajan hibrit organizasyon tasarımının temel ilkelerinden biridir.
Çünkü geleceğin işletme modelinde bazı işlemler tamamen otomatik yürütülebilir; ancak bu işlemlerin hangi yönetişim yapısı altında gerçekleştirildiği açık olmak zorundadır.
Bu nedenle yeni nesil RACI yaklaşımıyla HITL tasarımının birlikte ele alınması gerektiğini düşünüyorum.
RACI, görev ve hesap verebilirlik ilişkilerini açıklarken, HITL tasarımı hangi karar noktalarında insan müdahalesinin gerekli olduğunu belirlemeye yardımcı olur.
Ancak her iki yaklaşımın da kurumsal yetkilendirme, güvenlik ve hukuki sorumluluk mekanizmalarıyla uyumlu olması gerekir.
İnsan Onayının Ekonomik Maliyeti Nasıl Değerlendirilmeli?
Yapay zekâ yatırımlarında insan onayı çoğu zaman güvenlik gereksinimi olarak değerlendirilirken, bu kontrolün operasyonel ve ekonomik maliyeti yeterince görünür olmayabilir.
Oysa her insan değerlendirmesi belirli bir zaman, uzmanlık ve kapasite kullanımı gerektirir.
Örneğin bir yapay zekâ ajanı çok sayıda standart belgeyi kısa sürede hazırlayabilir. Ancak belgelerin tamamı uzman incelemesine gönderiliyorsa toplam işlem kapasitesi, uzmanların değerlendirme hızına bağlı olabilir.
Bu durumda otomasyonun teknik kapasitesi ile iş sürecinin gerçek kapasitesi arasında fark oluşabilir.
Ancak insan onayının kaldırılması da otomatik olarak ekonomik fayda sağlayacağı anlamına gelmez.
Onay mekanizmasının önlediği hataların maliyeti, kontrolün kaldırılması durumunda oluşabilecek zararlar ve alternatif kontrol mekanizmalarının etkinliği birlikte değerlendirilmelidir.
Bu nedenle HITL kararlarının ekonomik analizinde yalnızca onay için harcanan süreyi değil, kontrolün beklenen risk azaltma katkısını da dikkate almak gerektiğini düşünüyorum.
Örneğin düşük riskli bir veri sınıflandırma işleminde insan kontrolünün maliyeti, önlediği hataların etkisine göre yüksek olabilir. Buna karşılık önemli finansal taahhüt içeren bir işlemde insan değerlendirmesinin maliyeti, olası hatanın etkisine kıyasla makul kalabilir.
Ancak bu karşılaştırmanın yapılabilmesi için hata sıklığı, hata etkisi, kontrolün tespit başarısı ve işlem hacmi gibi verilerin mümkün olduğunca ölçülmesi gerekir.
Benim açımdan doğru hedef, insan kontrolünü en düşük seviyeye indirmek değildir.
Asıl hedef, kabul edilebilir risk düzeyini korurken toplam süreç performansını iyileştirmektir.
Bu nedenle HITL tasarımını yalnızca güvenlik ve uyum açısından değil, süreç ekonomisi ve kapasite planlaması açısından da değerlendirmeyi gerekli buluyorum.
Human-in-the-Loop Tasarımında Nereden Başlanmalı?
Kurumsal bir Human-in-the-Loop yaklaşımı oluşturmak isteyen şirketlerin, başlangıçta bütün yapay zekâ sistemleri için tek tip bir onay politikası hazırlamalarını doğru bulmuyorum.
Bunun yerine belirli iş akışları üzerinden ilerlenmesini öneriyorum.
Öncelikle yapay zekâ ajanlarının gerçekleştirdiği veya gerçekleştirmesi planlanan faaliyetler belirlenmelidir. Bu faaliyetler yalnızca teknik görev isimleriyle değil, iş sonuçları ve olası etkileriyle birlikte değerlendirilmelidir.
Ardından hangi işlemlerin yalnızca bilgi ürettiği, hangilerinin öneri oluşturduğu ve hangilerinin kurumsal sistemlerde değişiklik gerçekleştirdiği açıklanmalıdır.
Sonraki aşamada kararların risk düzeyi, geri döndürülebilirliği, veri hassasiyeti ve hukuki sonuçları değerlendirilmelidir.
Bu değerlendirmelerden hareketle işlem öncesi onay, istisna temelli müdahale, sürekli izleme veya işlem sonrası denetim gibi farklı kontrol modelleri seçilebilir.
Ancak tasarımın yalnızca prosedür üzerinde tamamlanması yeterli değildir.
İnsan kontrolünün gerçek iş koşullarında nasıl çalıştığı test edilmelidir.
Örneğin onay veren kişi gerekli bilgileri görebiliyor mu? Yanlış önerileri tespit edebiliyor mu? İşlem gerektiğinde durdurulabiliyor mu? İstisnalar doğru kişiye yönlendiriliyor mu? Kontrol mekanizması gereksiz gecikmeler oluşturuyor mu?
Bu soruların yanıtları, sistemin gerçek kullanımında ölçülmelidir.
Özellikle kritik işlemlerde yalnızca başarılı senaryoların değil, eksik veri, hatalı öneri, yetki aşımı, sistem kesintisi ve beklenmeyen durumların da test edilmesini önemli buluyorum.
Böylece HITL tasarımı, yalnızca insan onayı eklenen bir iş akışı olmaktan çıkarak gerçek risklere göre doğrulanan bir yönetişim mekanizmasına dönüşebilir.
Geleceğin Yöneticisi Her İşlemi Onaylayan Kişi mi Olacak?
Yapay zekâ ajanlarının iş süreçlerinde daha fazla görev üstlenmesi, yöneticilerin çalışma biçimlerini de etkileyebilir.
Geleneksel organizasyonlarda yöneticiler çoğu zaman faaliyetlerin ilerlemesini kontrol etmek, belirli işlemleri onaylamak, istisnaları çözmek ve sonuçları değerlendirmek gibi görevler üstlenir.
İnsan–ajan hibrit organizasyonlarda ise yöneticilerin önemli sorumluluklarından biri, hangi kararların hangi yetki sınırları içinde gerçekleştirileceğini tasarlamak olabilir.
Bu değişim, yöneticilerin daha az sorumluluk taşıdığı anlamına gelmez.
Aksine belirli işlemler otomatik yürütüldüğünde, sistemin çalışma koşullarını, risk sınırlarını ve kontrol mekanizmalarını belirleme sorumluluğu daha önemli hâle gelebilir.
Örneğin bir yönetici, her standart müşteri talebini tek tek onaylamak yerine, hangi taleplerin otomatik karşılanabileceğini, hangi durumlarda uzman değerlendirmesi gerektiğini ve hangi ticari istisnaların yönetim onayına tabi olduğunu belirleyebilir.
Bu yaklaşım, yöneticinin zamanını her işlem üzerinde tekrar eden kontrol faaliyetlerinden daha önemli karar ve iyileştirme konularına yönlendirmesini sağlayabilir.
Ancak bunun gerçekleşmesi için organizasyonun karar yetkilerini, süreç sahipliğini ve performans ölçütlerini yeniden değerlendirmesi gerekir.
Benim açımdan geleceğin yöneticisi, bütün işlemleri tek tek onaylayan kişi olmak zorunda değildir.
Daha önemli rolü, hangi işlemlerin hangi koşullarda güvenilir biçimde gerçekleştirilebileceğini belirleyen ve sonuçlardan hesap veren yönetim sisteminin parçası olmaktır.
Bu nedenle Human-in-the-Loop yaklaşımını, yöneticilerin onay yükünü artıran bir mekanizma olarak değil, insan muhakemesini gerçekten gerekli olduğu noktalara yönlendiren bir organizasyon tasarım aracı olarak görüyorum.
Sonuç: İnsan Onayının Değeri Sayısında Değil, Doğru Konumlandırılmasındadır
Yapay zekâ ajanlarının kurumsal süreçlerde daha fazla görev üstlenmesi, insan gözetiminin önemini azaltmıyor. Ancak insan gözetiminin nasıl gerçekleştirileceğine ilişkin varsayımlarımızı yeniden değerlendirmemizi gerektiriyor.
Her işlemi insan onayına bağlamak, güvenilirlik sağlamak yerine yeni darboğazlar oluşturabilir. Buna karşılık kritik kararları yeterli kontrol olmadan otomatikleştirmek, önemli risklere neden olabilir.
Bu nedenle Human-in-the-Loop yaklaşımını iki uç arasında basit bir tercih olarak değerlendirmiyorum.
Asıl mesele, hangi işlemlerin insan muhakemesi gerektirdiğini, hangi kararların kurumsal yetki sınırları içinde otomatik yürütülebileceğini ve hangi kontrol mekanizmalarının gerçek riskleri azaltacağını belirlemektir.
Bazı süreçlerde işlem öncesi insan onayı gerekli olabilir. Bazılarında yalnızca istisnalar insan müdahalesi gerektirebilir. Bazılarında sürekli izleme ve gerektiğinde müdahale uygun olabilir. Düşük riskli bazı işlemlerde ise işlem sonrası denetim yeterli olabilir.
Ancak bu seçeneklerin uygunluğu, sürecin niteliğine, risk düzeyine, teknik güvenilirliğine ve uygulanabilir yükümlülüklere göre değerlendirilmelidir.
Benim kurumsal dönüşüm yaklaşımımda geleceğin işletme modelini tasarlamak, yalnızca hangi işleri yapay zekâya devredeceğimizi belirlemek anlamına gelmiyor. Aynı zamanda insanın hangi kararları neden vermesi gerektiğini, hangi kontrollerin gerçekten değer ürettiğini ve hesap verebilirliğin nasıl korunacağını da açıklamayı gerektiriyor.
Bu nedenle Human-in-the-Loop konusunda temel düşüncemi şu şekilde özetliyorum:
İnsan onayı, her iş akışına eklenmesi gereken standart bir durak değildir. Doğru karar noktasına yerleştirildiğinde değer üreten, yanlış konumlandırıldığında ise yeni darboğazlar oluşturabilen bir yönetişim mekanizmasıdır.
Geleceğin işletme modelini inşa etmek isteyen kurumların, insan müdahalesini azaltmayı veya artırmayı tek başına hedef olarak belirlememeleri gerektiğine inanıyorum.
Asıl hedef, insan uzmanlığını, yapay zekâ kapasitesini ve kurumsal kontrol mekanizmalarını birlikte değerlendirerek güvenilir, ölçülebilir ve ekonomik açıdan sürdürülebilir iş süreçleri oluşturmaktır.
Çünkü başarılı bir insan–ajan hibrit organizasyonda önemli olan, insanın her kararda bulunması değil, gerçekten gerekli olduğu kararlarda etkili olabilmesidir.
Bilgin Çavuş
Kurumsal Dönüşüm Stratejisti
Astrum Consulting Group — Kurucu ve Yönetici Ortak
bilgincavus.com


