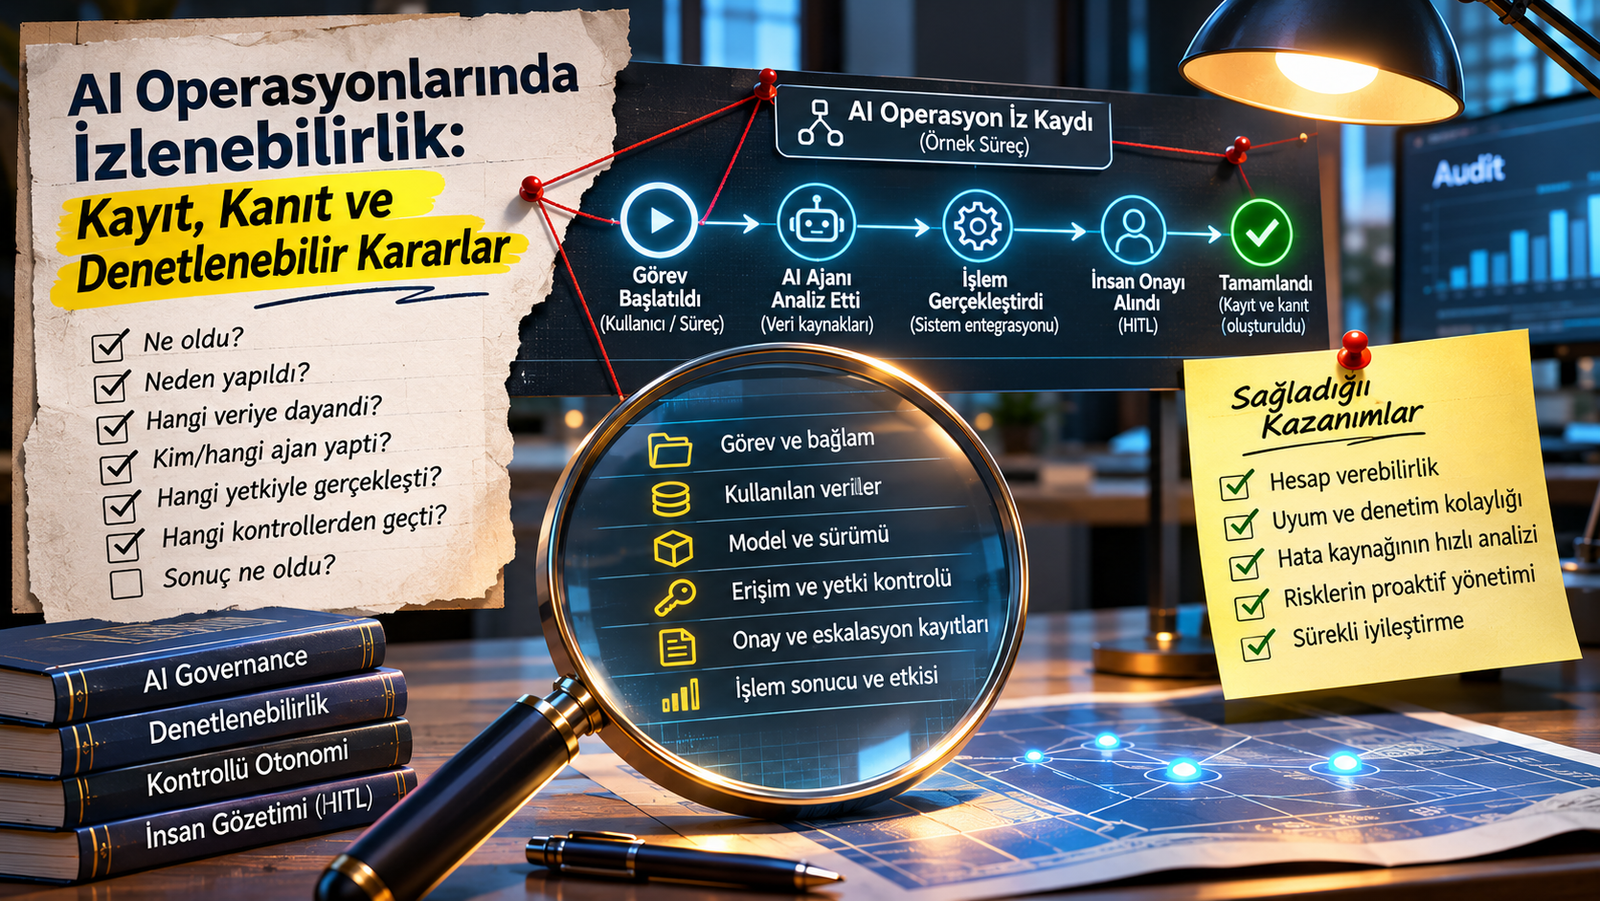
Yapay zekâ sistemlerinin kurumsal operasyonlarda daha fazla sorumluluk üstlenmesiyle birlikte, şirketlerin yanıtlaması gereken yeni bir yönetim sorusu ortaya çıkıyor: Bir yapay zekâ sistemi belirli bir kararı önerdiğinde veya bir işlemi gerçekleştirdiğinde, bunun hangi bilgiye, hangi yetkiye ve hangi kontrol mekanizmasına dayanarak gerçekleştiğini sonradan doğrulayabiliyor muyuz? Benim açımdan yapay zekâ operasyonlarında izlenebilirlik, yalnızca teknik sistem kayıtlarının tutulması değildir. Asıl mesele, dijital iş gücünün faaliyetlerini kurumsal hesap verebilirlik, karar kalitesi, risk yönetimi ve denetlenebilirlik ilkeleriyle ilişkilendirebilmektir. Çünkü bir işlemin otomatik gerçekleştirilmesi operasyonel verimlilik sağlayabilir; ancak o işlemin nasıl ve neden gerçekleştiği açıklanamıyorsa, kurumun süreç üzerindeki yönetim kapasitesi zamanla zayıflayabilir.
Yapay Zekâ Operasyonlarında Yeni Bir Yönetim Problemi
Kurumsal dönüşüm projelerinde yıllardır karşılaştığım temel sorunlardan biri, organizasyonların gerçekleştirdikleri işlemlerle bu işlemlerin arkasındaki karar mekanizmaları arasında yeterli izlenebilirliği kuramamalarıdır. ERP sistemleri, iş akışı uygulamaları, proje yönetim platformları ve kurumsal veri altyapıları çok sayıda işlem kaydı üretebilir. Ancak bir işlemin hangi kullanıcı tarafından gerçekleştirildiğini bilmek, o işlemin neden yapıldığını, hangi değerlendirmeye dayandığını veya hangi iş sonucunu hedeflediğini her zaman açıklamaz.
Geleneksel kurumsal sistemlerde bile bu ayrım önemliyken, yapay zekâ ajanlarının operasyonel süreçlere katılmasıyla daha kritik hâle geldiğini düşünüyorum.
Çünkü bir yapay zekâ ajanı, yalnızca kullanıcı tarafından verilen tek bir komutu yerine getirmeyebilir. Bir görevi alt adımlara ayırabilir, farklı bilgi kaynaklarına erişebilir, diğer ajanlardan destek alabilir, çeşitli araçları kullanabilir ve tanımlanmış yetkileri kapsamında birden fazla işlem gerçekleştirebilir.
Örneğin bir satın alma ajanı, stok seviyelerini değerlendirdikten sonra tedarikçi bilgilerini inceleyebilir, fiyat karşılaştırması yapabilir ve satın alma talebi oluşturabilir. Bir proje yönetimi ajanı, farklı projelerden topladığı verileri analiz ederek riskleri sınıflandırabilir ve yönetime aksiyon önerileri hazırlayabilir. Bir müşteri hizmetleri ajanı ise müşteri talebini yorumlayarak ilgili sistemlerden bilgi toplayabilir ve belirli koşullarda işlemi tamamlayabilir.
Bu senaryolarda nihai çıktının kaydedilmesi tek başına yeterli değildir.
İşlemin hangi görev kapsamında başlatıldığı, hangi verilere erişildiği, hangi araçların kullanıldığı, hangi kontrollerden geçildiği ve gerekli insan onaylarının alınıp alınmadığı da önemlidir.
Benim açımdan yapay zekâ operasyonlarında izlenebilirliğin temel amacı, geçmişte ne olduğunu öğrenmekten daha kapsamlıdır.
Asıl amaç, kurumun dijital sistemlerin faaliyetlerini anlayabilmesini, kontrol edebilmesini, gerektiğinde sorgulayabilmesini ve bu faaliyetlerin iş sonuçlarına etkisini değerlendirebilmesini sağlamaktır.
İzlenebilirlik, Gözlemlenebilirlik ve Denetlenebilirlik Aynı Şey Değildir
Yapay zekâ operasyonlarının yönetiminde sıklıkla birbirinin yerine kullanılan üç kavramın ayrılması gerektiğini düşünüyorum: izlenebilirlik, gözlemlenebilirlik ve denetlenebilirlik.
İzlenebilirlik, belirli bir işlemin veya karar sürecinin hangi aşamalardan geçtiğinin ve hangi ilişkili olayların gerçekleştiğinin takip edilebilmesidir. Bir yapay zekâ ajanının görevi ne zaman aldığı, hangi araçları kullandığı, hangi alt görevleri başlattığı ve hangi sonuca ulaştığı bu kapsamda değerlendirilebilir.
Gözlemlenebilirlik ise sistemin çalışma durumunu ve davranışını anlamaya yardımcı olan teknik ve operasyonel verilerin elde edilmesiyle ilgilidir. İşlem süreleri, hata oranları, gecikmeler, sistem kaynak kullanımı ve araç çağrılarının başarısı gibi göstergeler bu alanda önemlidir.
Denetlenebilirlik ise belirli bir işlemin, kararın veya kontrolün önceden tanımlanmış gereksinimlere uygun biçimde gerçekleştirildiğinin yeterli ve güvenilir kanıtlarla değerlendirilebilmesini ifade eder.
Bu kavramlar birbirini tamamlar; ancak aynı sonucu garanti etmez.
Örneğin bir yapay zekâ ajanının gerçekleştirdiği bütün API çağrıları kaydedilmiş olabilir. Bu durum teknik izlenebilirlik açısından önemli bir avantaj sağlar. Ancak kayıtlar, işlemin hangi kurumsal yetkiye dayanarak gerçekleştirildiğini veya gerekli onayın alınıp alınmadığını göstermiyorsa, denetlenebilirlik açısından önemli bir boşluk bulunabilir.
Benzer biçimde bir sistemin bütün teknik performans göstergeleri izlenebilir olabilir. Ancak bu göstergeler sistemin verdiği önerilerin iş açısından doğru veya uygun olduğunu kanıtlamaz.
Bu nedenle kurumsal yapay zekâ operasyonlarında yalnızca teknik kayıt altyapısı kurulmasını yeterli bulmuyorum.
Teknik gözlemlenebilirliğin, iş süreci izlenebilirliği ve yönetişim kanıtlarıyla ilişkilendirilmesi gerektiğine inanıyorum.
Yapay Zekâ Sistemlerinde Kayıt Tutmak Neden Daha Karmaşık?
Geleneksel kurumsal uygulamalarda bir işlemin izlenmesi çoğu zaman kullanıcı, işlem türü, zaman ve etkilenen kayıt üzerinden gerçekleştirilebilir.
Yapay zekâ sistemlerinde ise bu bilgilerin yanında kullanılan model, modelin sürümü, görev bağlamı, araç erişimleri ve insan müdahaleleri gibi ek unsurlar önem kazanabilir.
Örneğin aynı yapay zekâ uygulaması farklı zamanlarda farklı model sürümleriyle çalışabilir. Kullanılan veri kaynakları değişebilir. Sisteme yeni araçlar eklenebilir. Bir ajanın görevini gerçekleştirme biçimi, kullanılan orkestrasyon kurallarına göre farklılaşabilir.
Bu nedenle bir işlemin yalnızca sonucunu kaydetmek, geçmişteki davranışını değerlendirmek için yeterli olmayabilir.
Ancak burada önemli bir ayrım yapmak istiyorum.
Yapay zekâ sistemlerinin bütün iç hesaplama süreçlerini eksiksiz biçimde kaydetmek veya her model çıktısının içsel nedenlerini tam olarak açıklamak her zaman teknik olarak mümkün değildir.
Özellikle büyük dil modellerinde, işlem kayıtlarının bulunması modelin içsel karar mekanizmasının bütünüyle açıklanabildiği anlamına gelmez.
Bu nedenle izlenebilirlik mimarisinin gerçekçi bir hedefe dayanması gerekir.
Benim açımdan bu hedef, modelin bütün içsel süreçlerini yeniden oluşturmak değil; kullanılan girdileri uygun kapsamda tanımlamak, sistemin dış dünyayla etkileşimlerini kaydetmek, uygulanan kontrol kararlarını doğrulamak ve ortaya çıkan sonuçları değerlendirebilmektir.
Başka bir ifadeyle kurumun, modelin içsel muhakemesinin tamamını bildiğini varsaymadan da operasyonel hesap verebilirlik sağlayabilecek bir kanıt mimarisi oluşturması gerekir.
Kayıt, Kanıt ve Karar Arasındaki İlişki
Kurumsal yapay zekâ yönetişiminde kayıt ile kanıt arasındaki farkın özellikle önemli olduğunu düşünüyorum.
Bir kayıt, sistemde belirli bir olayın gerçekleştiğine ilişkin bilgidir. Örneğin bir ajanın belirli bir API çağrısı gerçekleştirdiği, bir belgeye eriştiği veya bir iş akışını tamamladığı kaydedilebilir.
Ancak bir kaydın bulunması, o kaydın tek başına yeterli denetim kanıtı olduğu anlamına gelmez.
Örneğin bir sistemde “işlem onaylandı” bilgisi bulunabilir. Ancak onayın hangi yetkili tarafından verildiği, hangi işlem kapsamını içerdiği ve onay sonrasında işlemin değiştirilip değiştirilmediği doğrulanamıyorsa, kanıtın güvenilirliği sınırlı olabilir.
Benzer biçimde bir ajanın belirli bir veri kaynağını kullandığı kaydedilebilir. Ancak kullanılan verinin sürümü veya kaynağı belirlenemiyorsa, geçmiş kararın hangi bilgiye dayandığını değerlendirmek zorlaşabilir.
Bu nedenle kayıtların kanıt niteliği kazanabilmesi için doğruluk, bütünlük, bağlam ve gerektiğinde ilişkilendirilebilirlik özelliklerinin dikkate alınması gerekir.
Özellikle kritik işlemlerde olay kayıtlarının yetkisiz değişikliklere karşı korunması, zaman bilgilerinin tutarlı olması ve ilgili sistemler arasındaki ilişkilerin kurulabilmesi önemlidir.
Ancak kanıt mimarisinin tasarımında her işlemin aynı ayrıntı düzeyinde kaydedilmesini de doğru bulmuyorum.
Düşük riskli bir içerik özetleme göreviyle, finansal kayıtları değiştiren veya müşteriye bağlayıcı işlem gerçekleştiren bir ajanın kanıt gereksinimleri aynı olmayabilir.
Benim açımdan doğru yaklaşım, kayıt kapsamını işlemin riskine ve denetim ihtiyacına göre belirlemektir.
Bir AI Ajanı İşlem Gerçekleştirdiğinde Hangi Sorular Yanıtlanabilmeli?
Yapay zekâ ajanlarının kurumsal sistemlerde işlem gerçekleştirdiği bir yapıda, izlenebilirlik mimarisinin belirli soruları yanıtlayabilmesi gerektiğini düşünüyorum.
İlk soru, işlemin hangi amaçla başlatıldığıdır.
Bir ajanın görevi doğrudan kullanıcı tarafından mı verildi, otomatik bir iş akışı tarafından mı başlatıldı, yoksa başka bir ajan tarafından mı devredildi?
İkinci soru, işlemi hangi dijital aktörün gerçekleştirdiğidir.
Hangi ajan, hangi teknik kimlik ve hangi görev bağlamıyla çalıştı?
Üçüncü soru, hangi verilere ve araçlara erişildiğidir.
Ajan hangi bilgi kaynaklarını kullandı, hangi uygulamalarla etkileşime girdi ve hangi sistemlerde değişiklik gerçekleştirdi?
Dördüncü soru, hangi yetki ve kontrol mekanizmalarının uygulandığıdır.
İşlem gerçekleştirilmeden önce erişim kontrolü yapıldı mı? İşlem tanımlanmış sınırlar içinde miydi? İnsan onayı gerekiyorsa bu onay alındı mı?
Beşinci soru, ortaya çıkan sonucun ne olduğudur.
İşlem başarıyla tamamlandı mı, kısmen mi gerçekleşti, hata mı oluştu veya insan müdahalesi nedeniyle mi durduruldu?
Altıncı soru ise işlemin sonradan nasıl doğrulanabileceğidir.
İlgili kayıtlar birbiriyle ilişkilendirilebiliyor mu? Kullanılan model ve uygulama sürümleri belirlenebiliyor mu? Önemli karar noktalarına ilişkin kanıtlar korunuyor mu?
Benim açımdan bu sorular, yalnızca teknik ekiplerin ihtiyaç duyduğu bilgiler değildir.
İş süreçlerinin sahipleri, risk yönetimi ekipleri, iç denetim fonksiyonları ve gerektiğinde üst yönetim de bu bilgilerin uygun düzeyde sunulmasına ihtiyaç duyabilir.
AI Operasyonlarında Uçtan Uca İzlenebilirlik Mimarisi
Bir yapay zekâ operasyonunun izlenebilirliğini tasarlarken yalnızca tek bir ajanın faaliyetlerine odaklanmayı yeterli bulmuyorum.
Özellikle çok ajanlı sistemlerde, bir iş sonucunun oluşması birden fazla dijital aktörün ve kurumsal uygulamanın birlikte çalışmasına bağlı olabilir.
Örneğin bir müşteri talebi alındığında ilk ajan talebi sınıflandırabilir. İkinci ajan teknik gereksinimleri değerlendirebilir. Üçüncü ajan maliyet analizi gerçekleştirebilir. Dördüncü ajan teklif taslağı hazırlayabilir.
Son aşamada insan yönetici teklifin ticari koşullarını onaylayabilir.
Bu süreçte her ajan kendi işlem kayıtlarını üretiyor olabilir. Ancak bu kayıtların aynı müşteri talebiyle ilişkilendirilememesi durumunda, uçtan uca süreç görünürlüğü kaybolabilir.
Bu nedenle iş akışı, görev ve işlem düzeylerinde ortak ilişkilendirme mekanizmalarının kullanılmasının önemli olduğunu düşünüyorum.
Örneğin her iş akışı çalıştırmasına benzersiz bir kimlik atanabilir. Alt görevler, ajan faaliyetleri, araç çağrıları ve insan onayları bu kimlikle ilişkilendirilebilir.
Teknik gözlemlenebilirlik sistemlerinde kullanılan trace ve span kavramları, dağıtık işlemlerin birbirleriyle ilişkilendirilmesinde yararlı olabilir.
Ancak bu teknik mekanizmaların kurumsal denetim gereksinimlerini tek başına karşılayacağını varsaymamak gerekir.
Bir teknik iz kaydı, hangi servislerin çağrıldığını gösterebilir. Fakat bir işlemin ticari olarak yetkili olup olmadığını değerlendirmek için ayrıca iş kuralları, onay kayıtları ve ilgili kontrol kanıtları gerekebilir.
Benim açımdan doğru mimari, teknik izleri iş süreci bağlamıyla ilişkilendirebilen mimaridir.
Çok Ajanlı Sistemlerde Görev Devri Nasıl Kanıtlanmalı?
Çok ajanlı sistemlerin en önemli yönetim konularından biri, görevlerin ajanlar arasında nasıl devredildiğidir.
Bir ajan, belirli bir görevi yerine getirmek için başka bir ajandan destek isteyebilir. Ancak görev devri gerçekleştiğinde yalnızca yeni bir teknik işlem başlamış olmaz.
Aynı zamanda yeni bir sorumluluk ve yetki bağlamı oluşur.
Örneğin müşteri talebini analiz eden bir ajan, maliyet hesaplaması için finans ajanına görev verebilir.
Bu durumda finans ajanının hangi bilgileri aldığı, hangi verilere erişmesine izin verildiği ve hangi sonucu ürettiği izlenebilmelidir.
Ayrıca görev devrinin hangi kurala dayanarak gerçekleştiği de önemli olabilir.
Benim açımdan çok ajanlı sistemlerde her ajanın kendi kayıtlarını tutması yeterli değildir.
Görevler arasındaki ilişkilerin ve bilgi aktarımının da görünür olması gerekir.
Ancak bu yaklaşım, bütün ajanların bütün verileri paylaşması gerektiği anlamına gelmez.
Aksine veri minimizasyonu ve görev bazlı erişim ilkeleri korunmalıdır.
İzlenebilirlik mimarisi, hangi verinin hangi ajana aktarıldığını uygun kapsamda gösterebilmeli; fakat gereksiz hassas veri çoğaltımına neden olmamalıdır.
Bu nedenle görev devri kayıtlarında görev kimliği, gönderen ve alan ajan, yetki bağlamı, işlem durumu ve gerekli kontrol bilgileri gibi alanların kullanılması değerlendirilebilir.
Benim açımdan bu kayıtların temel amacı, ajanlar arasındaki iletişimin tamamını sınırsız biçimde saklamak değil; görev devrinin güvenilir ve denetlenebilir biçimde gerçekleştiğini gösterebilmektir.
İnsan Onayı Gerçekten Alındı mı?
Yapay zekâ operasyonlarında insan gözetiminin en kritik boyutlarından birinin, insan müdahalesinin gerçekten gerçekleştiğinin doğrulanabilmesi olduğunu düşünüyorum.
Bir iş akışında insan onayı bulunması gerektiği tanımlanmış olabilir.
Ancak sistemin yalnızca “onaylandı” durumunu kaydetmesi, her zaman yeterli değildir.
Özellikle yüksek etkili işlemlerde onayın hangi yetkili tarafından, hangi işlem kapsamı için ve hangi koşullarda verildiği önemlidir.
Örneğin bir yapay zekâ ajanı müşteri için ticari teklif hazırlamış olabilir.
Yönetici teklifi onayladıktan sonra ajanın fiyatlandırma veya kapsam üzerinde önemli değişiklik yapması durumunda, önceki onayın yeni işlem için geçerli olup olmadığı yeniden değerlendirilmelidir.
Bu nedenle onay kayıtlarının, mümkün olduğunda onaylanan işlemin belirli sürümü veya değişmez biçimde tanımlanmış içeriğiyle ilişkilendirilmesi gerektiğini düşünüyorum.
Kriptografik özetler ve sürüm tanımlayıcıları gibi mekanizmalar, uygun tasarlandığında bu ilişkiyi güçlendirebilir.
Ancak bir kriptografik özetin bulunması, onay veren kişinin işlemi gerçekten anlayarak değerlendirdiğini kanıtlamaz.
Bu nedenle teknik kanıtlarla etkili insan gözetiminin birbirinden ayrılması gerekir.
Benim açımdan denetlenebilir insan onayı, yalnızca kimlik doğrulaması yapılmış bir kullanıcının düğmeye basması değildir.
Onaylanan işlemin kapsamının açık olması, yetkili kişinin uygun bilgiye erişmesi ve onayın doğru işlem sürümüne bağlanması gerekir.
AI Kararlarında Açıklanabilirlik ile Denetlenebilirlik Arasındaki Sınır
Yapay zekâ sistemlerinin kararlarını açıklayabilmesi, güvenilirlik açısından önemli bir beklentidir.
Ancak açıklanabilirlik ile denetlenebilirliği aynı kavram olarak değerlendirmeyi doğru bulmuyorum.
Bir sistem, belirli bir önerinin hangi girdilerden ve değerlendirme ölçütlerinden etkilendiğini açıklayabilir.
Fakat bu açıklamanın bulunması, sistemin bütün kontrol gereksinimlerini karşıladığı anlamına gelmez.
Benzer biçimde bir işlemin eksiksiz denetim kayıtları bulunabilir. Ancak kullanılan modelin içsel davranışı bütünüyle açıklanamıyor olabilir.
Özellikle büyük dil modellerinde, model tarafından üretilen doğal dil açıklamalarının her zaman gerçek içsel hesaplama sürecinin güvenilir bir kaydı olarak kabul edilmemesi gerekir.
Bu nedenle denetlenebilir karar mimarisinde modelin kendi açıklamasını tek kanıt kaynağı olarak kullanmayı doğru bulmuyorum.
Bunun yerine doğrulanabilir veri kaynakları, uygulanan iş kuralları, yetkilendirme kararları, insan onayları ve gerçekleşen işlem sonuçları gibi bağımsız kanıtların değerlendirilmesi önemlidir.
Örneğin bir AI ajanı belirli bir satın alma önerisi hazırladığında, önerinin gerekçesini doğal dilde açıklayabilir.
Ancak kurumun bu öneriyi değerlendirebilmesi için kullanılan fiyat bilgileri, tedarikçi koşulları ve satın alma politikaları gibi doğrulanabilir kaynaklara da ihtiyaç duyulabilir.
Benim açımdan güvenilir karar izlenebilirliği, modelin ikna edici bir açıklama üretmesiyle değil; kararın dayandığı önemli unsurların bağımsız olarak değerlendirilebilmesiyle güçlenir.
AI Operasyonlarında Değiştirilemez Kayıtlar Neden Önemli?
Kurumsal denetim açısından kayıtların bütünlüğünün korunması temel bir gereksinimdir.
Bir işlemin geçmişte nasıl gerçekleştiğini değerlendirmek için kullanılan kayıtların sonradan yetkisiz biçimde değiştirilememesi önemlidir.
Yapay zekâ operasyonlarında bu gereksinim, özellikle otomatik işlem gerçekleştiren ajanlar açısından daha fazla önem kazanabilir.
Örneğin bir ajan belirli bir finansal kaydı değiştirmiş olabilir.
Bu işlemle ilgili kayıtların daha sonra değiştirilmesi veya silinmesi mümkünse, geçmiş olayın güvenilir biçimde değerlendirilmesi zorlaşabilir.
Bu nedenle kritik olay kayıtlarının yetkisiz değişikliklere karşı korunması, erişimlerinin sınırlandırılması ve gerektiğinde bütünlük kontrolleriyle desteklenmesi gerekir.
Ancak burada değiştirilemez kayıt kavramını dikkatli kullanmak gerektiğini düşünüyorum.
Bir kaydın değiştirilemez biçimde saklanması, kaydedilen bilginin başlangıçta doğru olduğu anlamına gelmez.
Yanlış veya eksik bir olay bilgisi de değiştirilemez biçimde saklanabilir.
Dolayısıyla kayıt bütünlüğü ile kayıt doğruluğu birbirinden farklı konulardır.
Ayrıca bütün kayıtların süresiz saklanması da doğru değildir.
Kişisel verilerin korunması, saklama süreleri, veri minimizasyonu ve hukuki yükümlülükler dikkate alınmalıdır.
Benim açımdan güvenilir kayıt yönetimi, mümkün olan en fazla veriyi sonsuza kadar saklamak değildir.
İş ve denetim gereksinimleri için gerekli kayıtların doğru, bütünlüğü korunmuş ve uygun sürelerle erişilebilir olmasını sağlamaktır.
Model ve Prompt Değişiklikleri Kararları Nasıl Etkiler?
Yapay zekâ operasyonlarında izlenebilirlik yalnızca gerçekleşen işlemlerin kaydedilmesiyle sınırlı kalmamalıdır.
Sistemin davranışını etkileyebilecek önemli yapılandırma değişikliklerinin de yönetilmesi gerekir.
Örneğin bir yapay zekâ uygulamasında kullanılan model değiştirilebilir. Sistem talimatları güncellenebilir. Yeni veri kaynakları eklenebilir. Bir ajanın araç erişimleri genişletilebilir veya orkestrasyon kuralları yeniden düzenlenebilir.
Bu değişiklikler, sistemin aynı görev karşısında farklı davranmasına neden olabilir.
Bu nedenle önemli işlemlerin hangi uygulama ve model yapılandırması altında gerçekleştirildiğinin izlenebilir olması gerektiğini düşünüyorum.
Ancak burada model sürümünü kaydetmenin, geçmişte üretilen çıktının her koşulda birebir yeniden üretilebileceğini garanti etmediğini belirtmek gerekir.
Model davranışı, kullanılan hizmetin teknik özelliklerine, çalışma koşullarına ve başka değişkenlere bağlı olabilir.
Benim açımdan değişiklik yönetiminin amacı yalnızca geçmiş çıktıyı yeniden üretmek değildir.
Aynı zamanda sistem davranışında ortaya çıkan farklılıkların hangi değişikliklerle ilişkili olabileceğini değerlendirebilmektir.
Bu nedenle model, prompt, araç, veri kaynağı ve iş akışı değişikliklerinin uygun sürüm yönetimi ve test süreçleriyle ele alınması önemlidir.
Özellikle yüksek etkili uygulamalarda önemli değişikliklerin devreye alınmadan önce değerlendirilmesi ve gerektiğinde yeniden onaylanması gerekebilir.
SAP ve ERP Sistemlerinde AI İşlem İzlenebilirliği
SAP ve diğer ERP sistemlerinde AI ajanlarının kullanımı, izlenebilirlik açısından özel bir önem taşır.
Çünkü bu sistemlerde gerçekleştirilen işlemler finansal kayıtları, satın alma süreçlerini, üretim planlamasını, stok yönetimini ve diğer kritik operasyonları etkileyebilir.
Örneğin bir SAP finans ajanı, muhasebe kayıtlarını analiz ederek belirli tutarsızlıkları tespit edebilir.
Ancak ajanın yalnızca bir rapor üretmesiyle muhasebe kaydını değiştirmesi aynı kontrol gereksinimlerine sahip değildir.
Bir işlem ERP sisteminde değişiklik oluşturuyorsa, bu değişikliğin hangi iş akışı kapsamında ve hangi yetkiyle gerçekleştirildiği izlenebilmelidir.
Ayrıca ERP sisteminin kendi işlem kayıtlarıyla AI ajanının faaliyet kayıtları arasında ilişki kurulması önemlidir.
Örneğin ajan belirli bir satın alma siparişi oluşturmuş olabilir.
ERP sistemi siparişin oluşturulduğunu kaydederken, AI operasyon platformu siparişin hangi görev sonucunda oluşturulduğunu, hangi kontrollerin uygulandığını ve varsa hangi insan onayının alındığını gösterebilir.
Bu iki kayıt kümesinin ilişkilendirilememesi durumunda uçtan uca denetlenebilirlik zayıflayabilir.
Benim açımdan ERP ortamlarında AI ajanlarının güvenilir biçimde kullanılabilmesi, mevcut işlem ve denetim mekanizmalarının ortadan kaldırılmasıyla değil; bunların AI operasyon kayıtlarıyla bütünleştirilmesiyle mümkün olacaktır.
Özellikle görevlerin ayrılığı, değişiklik yönetimi ve yetkilendirme kontrollerinin korunması gerekir.
Çünkü dijital bir ajanın işlem gerçekleştirmesi, ilgili kurumsal kontrol gereksinimlerini ortadan kaldırmaz.
PMO ve Portföy Yönetiminde Karar Kanıtı
Proje yönetimi ve PMO çalışmalarında izlenebilirliğin yalnızca teknik kayıt konusu olmadığını özellikle vurgulamak istiyorum.
Bir proje yönetim ofisinin önemli sorumluluklarından biri, yönetim kararlarının güvenilir bilgiye dayanmasını sağlamaktır.
Ancak proje durum raporlarının, risk değerlendirmelerinin veya portföy önceliklerinin nasıl oluşturulduğu yeterince görünür değilse, karar kalitesinin değerlendirilmesi zorlaşabilir.
AI destekli PMO uygulamaları bu alanda önemli fırsatlar sunabilir.
Örneğin bir AI ajanı farklı projelerden gelen verileri analiz ederek gecikme riski taşıyan projeleri belirleyebilir.
Bir başka ajan, kaynak kapasitesini değerlendirerek alternatif portföy senaryoları oluşturabilir.
Ancak bu önerilerin yönetim tarafından değerlendirilebilmesi için hangi verilerin kullanıldığının, hangi varsayımların uygulandığının ve hangi sınırlılıkların bulunduğunun açık olması gerekir.
Benim açımdan AI destekli karar istihbaratı, yalnızca daha hızlı rapor üretmek değildir.
Yönetimin hangi bilgiye dayanarak hangi kararı verdiğini ve bu kararın daha sonra hangi sonuçlara yol açtığını değerlendirebilecek bir yapı oluşturmaktır.
Örneğin bir portföy önceliklendirme kararında kullanılan değerlendirme ölçütleri, veri kaynakları ve yönetim onayları uygun biçimde kayıt altına alınabilir.
Daha sonra gerçekleşen sonuçlarla başlangıç varsayımları karşılaştırılabilir.
Bu yaklaşım, yalnızca denetim açısından değil, organizasyonel öğrenme açısından da önemlidir.
Çünkü kararların sonuçlarıyla birlikte değerlendirilmesi, gelecekteki karar kalitesini geliştirmek için kullanılabilir.
AI Operasyonlarında Güvenlik Olayları Nasıl İzlenmeli?
Yapay zekâ ajanlarının kurumsal sistemlere erişmesi, bilgi güvenliği açısından yeni değerlendirme alanları oluşturabilir.
Özellikle ajanların dış kaynaklardan bilgi topladığı, farklı uygulamalarla etkileşime girdiği veya otomatik işlem gerçekleştirdiği durumlarda güvenlik olaylarının izlenmesi önemlidir.
Örneğin bir ajan, yetkisi dışında bir veri kaynağına erişmeye çalışabilir.
Bir dış doküman içinde bulunan kötü niyetli talimatlar, ajanın beklenen görevinden sapmasına neden olmaya çalışabilir.
Bir entegrasyon beklenmeyen biçimde hassas veri aktarımı gerçekleştirebilir.
Bu tür durumların uygun biçimde tespit edilmesi ve kayıt altına alınması gerekir.
Ancak bütün olağan dışı davranışların güvenlik olayı olarak değerlendirilmesi de doğru değildir.
Bazı durumlar teknik hata, veri kalitesi sorunu veya yanlış yapılandırılmış iş akışı nedeniyle ortaya çıkabilir.
Bu nedenle olay sınıflandırması ve müdahale süreçlerinin açık biçimde tanımlanması önemlidir.
Benim açımdan AI operasyonlarının güvenlik izlemesi, mevcut kurumsal güvenlik operasyonlarından tamamen bağımsız bir yapı olarak tasarlanmamalıdır.
Mümkün olduğunda mevcut olay yönetimi, güvenlik izleme ve müdahale süreçleriyle bütünleştirilmelidir.
Ancak AI ajanlarına özgü araç kullanımı, görev devri ve model davranışı gibi unsurlar için ek gözlem mekanizmaları gerekebilir.
İzlenebilirlik ile Kişisel Verilerin Korunması Arasındaki Denge
Yapay zekâ operasyonlarında kapsamlı kayıt tutulması, denetlenebilirlik açısından önemli avantajlar sağlayabilir.
Ancak kayıtların kapsamı genişledikçe kişisel veri ve hassas bilgi işleme riskleri de artabilir.
Örneğin bir ajanın kullandığı bütün girdilerin ve ürettiği bütün çıktıların kaydedilmesi, müşteri bilgileri, çalışan verileri veya ticari sırların kayıt altyapısında birikmesine neden olabilir.
Bu nedenle izlenebilirlik tasarımının veri koruma ilkeleriyle birlikte ele alınması gerektiğini düşünüyorum.
Hangi bilgilerin gerçekten kaydedilmesi gerektiği, hangi verilerin maskelenebileceği veya hangi durumlarda yalnızca işlem metaverisinin yeterli olacağı değerlendirilmelidir.
Ayrıca kayıt sistemlerine erişim yetkileri sınırlandırılmalı, saklama süreleri belirlenmeli ve gerektiğinde güvenli silme veya anonimleştirme mekanizmaları uygulanmalıdır.
Türkiye'de kişisel verilerin işlendiği uygulamalarda KVKK ve ilgili düzenlemeler dikkate alınmalıdır.
Uluslararası faaliyet gösteren kurumlarda ise uygulanabilir diğer veri koruma yükümlülükleri de değerlendirilmelidir.
Benim açımdan doğru yaklaşım, denetlenebilirliği artırmak için sınırsız veri toplamak değildir.
Denetim açısından gerekli kanıtları, veri minimizasyonu ve güvenlik ilkeleriyle uyumlu biçimde oluşturabilmektir.
Bu denge, özellikle çok ajanlı sistemlerde önem kazanır.
Çünkü birden fazla ajanın aynı verileri işlemesi veya farklı sistemlere aktarması, veri hareketlerinin kontrolünü daha karmaşık hâle getirebilir.
AI Operasyonlarında Kanıt Mimarisi Nasıl Kurulmalı?
Kurumsal ölçekte AI operasyonları geliştirmek isteyen şirketlerin, izlenebilirlik gereksinimlerini her ajan için ayrı ayrı ve birbirinden kopuk biçimde tasarlamalarını sürdürülebilir bulmuyorum.
Özellikle çok sayıda ajanın farklı iş süreçlerinde çalıştığı organizasyonlarda ortak kayıt standartları ve ilişkilendirme mekanizmaları önem kazanır.
Benim açımdan kanıt mimarisinin ilk bileşeni, dijital aktörlerin tanımlanmasıdır.
Her ajanın kimliği, görev sahibi, teknik sorumlusu ve kullanılan yetki bağlamı belirlenmelidir.
İkinci bileşen, iş akışı ve görev kimliklerinin oluşturulmasıdır.
Bir işlemin hangi iş süreci kapsamında gerçekleştiği ve hangi alt görevlerle ilişkili olduğu izlenebilmelidir.
Üçüncü bileşen, önemli olayların kaydedilmesidir.
Görev başlangıcı, araç kullanımı, yetki kontrolü, insan onayı, işlem sonucu ve hata durumları gibi olaylar uygun kapsamda kayıt altına alınabilir.
Dördüncü bileşen, kanıt bütünlüğünün korunmasıdır.
Özellikle kritik işlemlerde kayıtların yetkisiz değişikliklere karşı korunması ve gerekli doğrulama mekanizmalarının kullanılması önemlidir.
Beşinci bileşen, kanıtların iş süreciyle ilişkilendirilmesidir.
Teknik kayıtlar, ilgili müşteri talebi, satın alma işlemi, proje kararı veya diğer iş nesneleriyle bağlantılandırılabilmelidir.
Altıncı bileşen ise kayıtların değerlendirilmesini sağlayan raporlama ve denetim mekanizmalarıdır.
Ancak bütün bu bileşenlerin tek bir teknoloji platformunda bulunması zorunlu değildir.
Önemli olan, farklı sistemlerden gelen kayıtların tutarlı biçimde ilişkilendirilebilmesi ve denetim gereksinimlerini karşılayacak düzeyde güvenilir olmasıdır.
AI Operasyonlarında İzlenebilirlik Nasıl Ölçülmeli?
Yapay zekâ operasyonlarının izlenebilirliğini yalnızca üretilen kayıt miktarıyla ölçmeyi doğru bulmuyorum.
Çok sayıda kayıt üretilmesi, sistemin daha denetlenebilir olduğu anlamına gelmez.
Önemli olan, kayıtların gerekli soruları yanıtlayabilmesi ve kritik işlemler için yeterli kanıt sağlayabilmesidir.
Bu nedenle izlenebilirlik performansının farklı boyutlarda değerlendirilmesi gerektiğini düşünüyorum.
İlk boyut, kayıt kapsamıdır. Kritik işlem ve kontrol noktaları uygun biçimde kaydediliyor mu?
İkinci boyut, ilişkilendirilebilirliktir. Bir iş akışındaki ajan faaliyetleri, araç çağrıları ve insan onayları birbirleriyle ilişkilendirilebiliyor mu?
Üçüncü boyut, kanıt bütünlüğüdür. Önemli kayıtlar yetkisiz değişikliklere karşı korunuyor mu?
Dördüncü boyut, erişilebilirliktir. Yetkili kişiler gerekli kanıtlara uygun sürelerde ulaşabiliyor mu?
Beşinci boyut, olay analizi kapasitesidir. Hatalı veya beklenmeyen işlemler ortaya çıktığında olayın nasıl gerçekleştiği değerlendirilebiliyor mu?
Altıncı boyut ise karar kalitesine katkıdır. Kayıtlar yalnızca geçmiş işlemleri doğrulamak için mi kullanılıyor, yoksa gelecekteki süreç ve kararların iyileştirilmesine de yardımcı oluyor mu?
Benim açımdan bu göstergelerin birlikte değerlendirilmesi, izlenebilirlik altyapısının gerçek kurumsal değerini anlamayı kolaylaştırabilir.
İzlenebilirlik Kurumsal Yapay Zekâ Yönetişiminin Neresinde Yer Alıyor?
Kurumsal yapay zekâ yönetişimi üzerine düşünürken politika, yetki, insan gözetimi ve denetim mekanizmalarının birbirinden bağımsız ele alınmasını doğru bulmuyorum.
Politikalar hangi davranışların ve işlemlerin kabul edilebilir olduğunu belirler.
Yetki mimarisi, ajanların hangi sistemlere erişebileceğini ve hangi işlemleri gerçekleştirebileceğini sınırlandırır.
İnsan gözetimi, belirli karar ve işlemlerde gerekli değerlendirme ve müdahale mekanizmalarını oluşturur.
İzlenebilirlik ise bu yapıların gerçek operasyonlarda nasıl uygulandığını değerlendirmek için gerekli kanıtları sağlar.
Ancak izlenebilirliğin bulunması, yönetişimin otomatik olarak etkili olduğu anlamına gelmez.
Bir kurum bütün işlemleri kaydedebilir; fakat yanlış yetki kuralları tanımlamış olabilir.
İnsan onaylarını izleyebilir; fakat onay veren kişilere yeterli bilgi sunmuyor olabilir.
Model değişikliklerini kayıt altına alabilir; fakat bu değişikliklerin risklerini değerlendirmiyor olabilir.
Bu nedenle izlenebilirlik, etkili yönetişimin yerine geçen bir mekanizma değildir.
Benim açımdan izlenebilirlik, yönetişim sisteminin nasıl çalıştığını değerlendirmeyi mümkün kılan temel kanıt katmanıdır.
Denetlenebilir AI Operasyonlarına Geçiş İçin Nereden Başlanmalı?
Yapay zekâ operasyonlarında izlenebilirlik oluşturmak isteyen kurumların, işe bütün teknik olayları kaydetmeye çalışarak başlamalarını önermiyorum.
Öncelikle hangi iş süreçlerinin yapay zekâ tarafından desteklendiği veya otomatik yürütüldüğü anlaşılmalıdır.
Daha sonra bu süreçlerde hangi kararların ve işlemlerin kritik olduğu belirlenmelidir.
Örneğin yalnızca bilgi sağlayan bir ajanla, finansal işlem gerçekleştiren bir ajanın denetim gereksinimleri farklı olacaktır.
Bu nedenle ilk aşamada AI kullanım envanteri ve risk değerlendirmesinin oluşturulması gerektiğini düşünüyorum.
İkinci aşamada kritik işlem ve kontrol noktaları belirlenmelidir.
Üçüncü aşamada hangi kayıtların ve kanıtların gerekli olduğu tanımlanmalıdır.
Dördüncü aşamada teknik izleme sistemleriyle iş süreçleri ve onay mekanizmaları arasında ilişki kurulmalıdır.
Beşinci aşamada örnek iş akışları üzerinden kanıtların gerçekten yeterli olup olmadığı test edilmelidir.
Örneğin bir denetçi veya süreç sahibi, belirli bir işlemin hangi ajan tarafından, hangi yetkiyle ve hangi onay kapsamında gerçekleştirildiğini kayıtlar üzerinden değerlendirebiliyor mu?
Bu sorunun yanıtı yalnızca sistem tasarım dokümanlarında değil, gerçek operasyon kayıtlarında aranmalıdır.
Son aşamada ise izlenebilirlik mimarisi yeni ajanlar, yeni entegrasyonlar ve değişen risk koşulları doğrultusunda geliştirilmelidir.
Benim açımdan bu yaklaşımın temel avantajı, izlenebilirliği sonradan eklenen bir raporlama özelliği olmaktan çıkarmasıdır.
İzlenebilirlik, AI operasyonlarının tasarım gereksinimlerinden biri hâline gelir.
Geleceğin İşletme Modelinde Kararların Kurumsal Hafızası
Geleceğin işletme modelini değerlendirirken AI operasyonlarında izlenebilirliğin yalnızca uyum ve denetim açısından önemli olmadığını düşünüyorum.
Bu yapı, organizasyonel öğrenme açısından da önemli fırsatlar oluşturabilir.
Geleneksel kurumlarda birçok karar toplantılarda alınır, e-postalarla paylaşılır veya farklı sistemlerde parçalı biçimde kayıt altına alınır.
Kararın hangi varsayımlara dayandığı ve daha sonra hangi sonuçlara yol açtığı her zaman sistematik biçimde değerlendirilemeyebilir.
AI destekli karar süreçlerinde ise uygun biçimde tasarlanmış kayıt ve kanıt mimarisi, kararların daha tutarlı biçimde ilişkilendirilmesini sağlayabilir.
Örneğin bir proje portföyü önceliklendirme kararında kullanılan değerlendirme ölçütleri, riskler, kaynak varsayımları ve yönetim onayları kayıt altına alınabilir.
Daha sonra gerçekleşen sonuçlarla başlangıç varsayımları karşılaştırılabilir.
Benzer biçimde bir müşteri teklifinin hazırlanmasında kullanılan maliyet varsayımları, ticari onaylar ve nihai sonuçlar birlikte değerlendirilebilir.
Bu yaklaşım, geçmişte hangi kararların alındığını bilmenin ötesinde, karar süreçlerinin nasıl geliştirilebileceğini anlamaya yardımcı olabilir.
Ancak burada önemli bir sınır bulunuyor.
Karar kayıtlarının varlığı, geçmiş kararların neden başarılı veya başarısız olduğuna ilişkin nedensel açıklamaları kendiliğinden sağlamaz.
Bu tür değerlendirmelerde bağlamsal bilgiler, alternatif açıklamalar ve uygun analiz yöntemleri gerekir.
Benim açımdan izlenebilirliğin organizasyonel öğrenmeye katkısı, geçmiş olayları otomatik olarak açıklamasında değil; daha güvenilir değerlendirme yapılabilmesi için gerekli bilgi temelini oluşturmasındadır.
Sonuç: Kaydı Olmayan Otonomi, Yönetilebilir Otonomi Değildir
Yapay zekâ ajanlarının kurumsal operasyonlarda daha fazla görev üstlenmesi, organizasyonların çalışma biçimlerini değiştirebilir.
Ancak bu dönüşümün sürdürülebilir olması, yalnızca ajanların daha hızlı veya daha fazla işlem gerçekleştirmesine bağlı değildir.
Hangi işlemlerin hangi görev kapsamında yapıldığı, hangi yetkilerin kullanıldığı, hangi kontrollerin uygulandığı ve hangi sonuçların ortaya çıktığı değerlendirilebilmelidir.
Bu nedenle AI operasyonlarında izlenebilirliği yalnızca teknik kayıt tutma faaliyeti olarak görmüyorum.
Benim açımdan izlenebilirlik, dijital iş gücünün kurumsal hesap verebilirlik yapısına bağlanmasını sağlayan temel yönetim yetkinliklerinden biridir.
Ancak kayıtların bulunması tek başına yeterli değildir.
Kayıtların doğru bağlamda oluşturulması, güvenilir biçimde korunması, ilgili karar ve işlemlerle ilişkilendirilmesi ve gerektiğinde bağımsız değerlendirmeye imkân sağlaması gerekir.
Bu yaklaşımın özellikle insan–ajan hibrit organizasyonlarında önemli olduğunu düşünüyorum.
Çünkü geleceğin işletmelerinde bazı görevler insanlar tarafından, bazıları yapay zekâ ajanları tarafından ve bazıları da bu iki kapasitenin birlikte çalışmasıyla gerçekleştirilecek.
Bu durumda yöneticilerin yalnızca işin tamamlanıp tamamlanmadığını bilmesi yeterli olmayacak.
İşin nasıl tamamlandığını, hangi kontrollerin uygulandığını ve hangi kararların hangi sorumluluk düzeyinde verildiğini de anlayabilmeleri gerekecek.
Kurumsal dönüşüm perspektifimden baktığımda temel düşüncem şu:
Geleceğin işletmelerinde güvenilir otonomi, yalnızca yapay zekâ ajanlarının doğru işlemler gerçekleştirmesiyle değil; bu işlemlerin izlenebilir, doğrulanabilir ve denetlenebilir olmasıyla mümkün olacaktır.
Bu nedenle AI operasyonlarında kayıt, kanıt ve denetlenebilir karar mimarisinin, yapay zekâ uygulamaları devreye alındıktan sonra düşünülmesini doğru bulmuyorum.
Bu gereksinimler, dijital iş gücü ve operasyon modeli tasarımının başlangıç aşamasında ele alınmalıdır.
Çünkü geleceğin işletme modelini oluşturmak, yalnızca insanlarla yapay zekâ ajanları arasında görev dağılımı yapmak değildir.
Aynı zamanda bu görevlerin nasıl gerçekleştirildiğini, hangi kararların nasıl alındığını ve ortaya çıkan sonuçların nasıl doğrulanacağını belirleyen kurumsal bir yönetim sistemi oluşturmaktır.
Ve bana göre yapay zekâ çağında sürdürülebilir kurumsal dönüşümün en önemli koşullarından biri, bu denetlenebilirlik kapasitesinin organizasyonun temel yetkinlikleri arasına yerleştirilmesidir.
Bilgin Çavuş
Kurumsal Dönüşüm Stratejisti
Astrum Consulting Group — Kurucu ve Yönetici Ortak
bilgincavus.com


