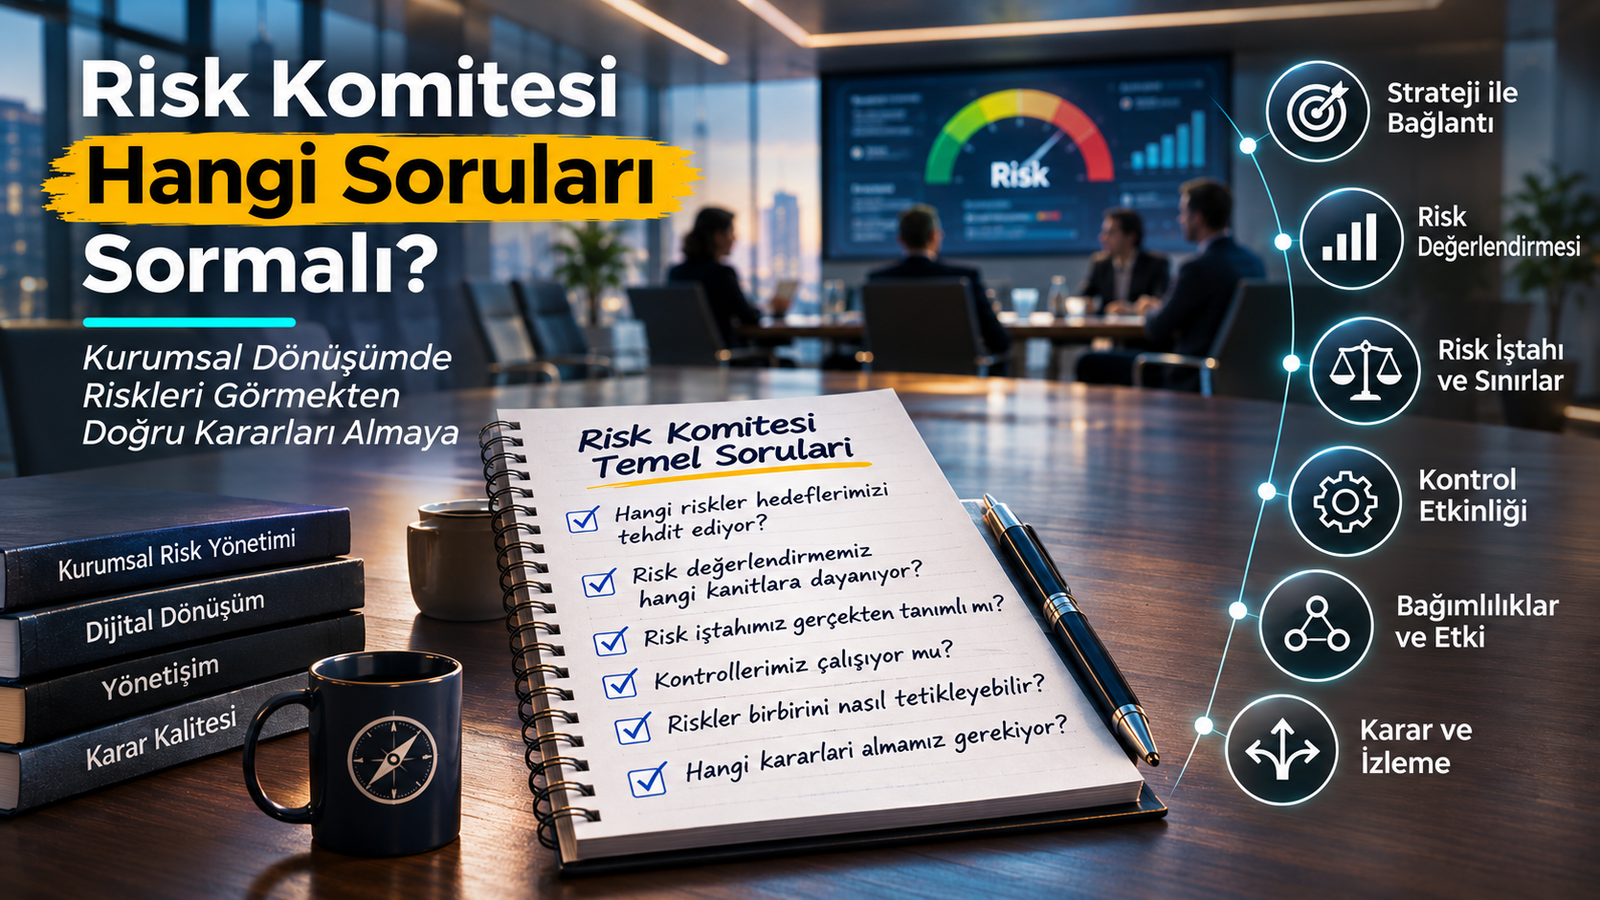
Şirketlerde risk komiteleri neden var? Risklerin listesini incelemek, kırmızı ve sarı göstergeleri değerlendirmek, alınan önlemleri sorgulamak ve belirli aralıklarla yönetim kuruluna rapor sunmak için mi? Yoksa şirketin geleceğini etkileyebilecek belirsizlikleri anlamak, yönetimin hangi riskleri hangi koşullarda kabul edebileceğini değerlendirmek ve kritik kararların daha bilinçli alınmasını sağlamak için mi? Kurumsal dönüşüm, SAP/ERP projeleri, teknoloji yatırımları, proje yönetimi ve yönetişim alanlarında 28 yılı aşkın deneyimim boyunca risk yönetiminin en önemli boyutunun yalnızca riskleri tespit etmek olmadığını düşünmeye başladım. Çünkü bir riskin raporda yer alması, o riskin gerçekten yönetildiği anlamına gelmiyor. Asıl mesele, riskin şirket açısından ne ifade ettiğini, hangi kararları gerektirdiğini, gerçekleşmesi durumunda hangi sonuçları oluşturabileceğini ve bu sonuçların sorumluluğunu kimin üstleneceğini anlayabilmek. Bugün yapay zekâdan siber güvenliğe, ERP dönüşümlerinden operasyonel dayanıklılığa kadar giderek karmaşıklaşan bir iş dünyasında risk komitelerinin sorduğu soruların, hazırlanan raporların sayısından daha önemli hâle geldiğine inanıyorum.
Risk komiteleri gerçekten neyi yönetiyor?
Kurumsal yapılarda risk yönetimi uzun yıllardır önemli bir yönetim fonksiyonu olarak kabul ediliyor. Finansal riskler, operasyonel riskler, teknoloji riskleri, hukuki yükümlülükler, iş sürekliliği, insan kaynakları ve stratejik belirsizlikler farklı yöntemlerle izleniyor. Özellikle büyük şirketlerde risk komiteleri, yönetim kurulları ve ilgili kontrol fonksiyonları bu risklerin değerlendirilmesi için çeşitli mekanizmalar oluşturuyor.
Ancak risk yönetiminin kurumsallaşmasıyla birlikte ortaya çıkan önemli bir sorunun, risklerin yönetilmesi ile risklerin raporlanmasının zaman zaman birbirine karıştırılması olduğunu düşünüyorum.
Bir şirketin kapsamlı risk envanteri bulunabilir. Her risk için olasılık ve etki değerlendirmesi yapılmış, sorumlu yöneticiler atanmış, azaltıcı faaliyetler tanımlanmış ve düzenli raporlama mekanizmaları kurulmuş olabilir. Bütün bunlar risk yönetimi için önemli bir altyapı oluşturur. Ancak risk komitesinin temel faaliyeti yalnızca bu bilgileri incelemekle sınırlı kalıyorsa, yönetimin karar alma kapasitesine sağlanan katkı beklenen düzeye ulaşmayabilir.
Örneğin kritik bir ERP projesinde veri geçişine ilişkin önemli riskler bulunduğunu düşünelim. Risk kayıtlarında veri kalitesi sorunları tanımlanmış, sorumlular belirlenmiş ve düzeltici faaliyetler planlanmış olabilir. Ancak canlıya geçiş tarihi yaklaşırken bu sorunların hangi iş süreçlerini etkilediği, hangi risklerin kabul edilebilir olduğu ve hangi koşullarda canlıya geçişin ertelenmesi gerektiği açık değilse, risk komitesinin elindeki bilgi karar vermek için yeterli olmayabilir.
Bu nedenle risk komitelerinin yalnızca risklerin mevcut durumunu değil, bu risklerin hangi yönetim kararlarını gerektirdiğini de değerlendirmesi gerektiğine inanıyorum.
Bence güçlü bir risk komitesinin başarısı, ne kadar çok risk tespit ettiğinden çok, şirketin önemli kararlarını ne kadar güvenilir bir risk değerlendirmesiyle destekleyebildiği üzerinden anlaşılabilir.
Riskin varlığını bilmek, riskin anlamını bilmek değildir
Risk yönetiminde sık karşılaştığımız yaklaşımlardan biri, risklerin olasılık ve etki düzeylerine göre sınıflandırılmasıdır. Düşük, orta ve yüksek risk kategorileri ya da kırmızı, sarı ve yeşil göstergeler, karmaşık bilgilerin yöneticilere özetlenmesi açısından yararlı olabilir.
Ancak bu göstergelerin tek başına yeterli olduğunu düşünmüyorum.
Çünkü iki farklı riskin aynı risk puanına sahip olması, şirket açısından aynı anlama geldikleri sonucunu doğurmaz.
Örneğin belirli bir yazılım projesinde yaşanabilecek takvim gecikmesiyle, kritik müşteri verilerinin yetkisiz erişime maruz kalması aynı sayısal risk kategorisinde gösteriliyor olabilir. Ancak bu iki riskin finansal, hukuki, operasyonel ve itibari sonuçları oldukça farklıdır.
Benzer şekilde düşük gerçekleşme olasılığına sahip ancak şirketin faaliyetlerini ciddi biçimde etkileyebilecek bir olay, yalnızca olasılığı düşük olduğu için önemsiz kabul edilmemelidir.
Bu nedenle risk komitelerinin risk puanlarının arkasındaki varsayımları sorgulamasını önemli buluyorum.
Bir riskin yüksek olarak sınıflandırılması kadar, neden yüksek kabul edildiği, hangi verilerin kullanıldığı, hangi belirsizliklerin bulunduğu ve riskin gerçekleşmesi durumunda hangi sonuçların ortaya çıkabileceği de değerlendirilmelidir.
Özellikle teknoloji yatırımlarında ve dijital dönüşüm programlarında geçmiş verilerin her zaman gelecekteki riskleri güvenilir biçimde temsil etmeyebileceğini unutmamak gerekiyor. Yeni bir teknoloji, yeni bir iş modeli veya daha önce uygulanmamış bir süreç değişikliği söz konusu olduğunda risk değerlendirmeleri önemli ölçüde uzman görüşlerine ve varsayımlara dayanabilir.
Bence risk komitesinin sorması gereken ilk sorulardan biri şudur: Bu riskin gerçekten ne anlama geldiğini biliyor muyuz, yoksa yalnızca bir risk puanını mı inceliyoruz?
Risk komitesi ile risk yönetimi fonksiyonu aynı şey değildir
Risk komitelerinin rolünü değerlendirirken kurumsal yönetim yapısındaki farklı sorumlulukların birbirinden ayrılmasını önemli buluyorum.
Risk yönetimi fonksiyonu, risklerin belirlenmesi, değerlendirilmesi, izlenmesi ve raporlanması için yöntemler ve süreçler geliştirebilir. İş birimleri ise kendi faaliyetlerinden kaynaklanan risklerin yönetilmesinde temel sorumluluklar üstlenir.
Risk komitesi ise kuruluşun yönetişim yapısına bağlı olarak risklerin değerlendirilmesini, önemli risklerin uygun yönetim seviyelerine taşınmasını ve risk yönetimi sisteminin etkinliğinin gözetilmesini sağlayabilir.
Ancak bütün şirketlerde risk komitelerinin aynı yetkilere sahip olduğunu varsaymak doğru değildir.
Bazı şirketlerde riskin erken saptanması komitesi yönetim kuruluna bağlı bir gözetim mekanizmasıdır. Bazı organizasyonlarda ise icra yönetimi içerisinde operasyonel riskleri değerlendiren ayrı komiteler bulunabilir. Finansal kuruluşlarda ve düzenlemeye tabi sektörlerde farklı komite ve kontrol fonksiyonları için özel yükümlülükler söz konusu olabilir.
Türkiye'de Türk Ticaret Kanunu'nun 378. maddesi, kapsamına giren şirketlerde riskin erken saptanması ve yönetimi açısından belirli yükümlülükler öngörür. Bununla birlikte şirketin hukuki yapısı ve tabi olduğu düzenlemeler, komitenin kuruluşu ve görevleri açısından ayrıca değerlendirilmelidir.
Bu nedenle risk komitelerinin görevlerini tartışırken, riskleri fiilen yöneten iş birimleriyle risk gözetimi yapan yönetim organlarının sorumluluklarını birbirine karıştırmamak gerektiğini düşünüyorum.
Bence güçlü bir risk yönetişimi, riskin sahibini, riski değerlendiren fonksiyonu ve risk hakkında hangi kararların kim tarafından alınacağını açık biçimde tanımlayabilmelidir.
Birinci kritik soru: Şirketin hedeflerini gerçekten hangi riskler tehdit ediyor?
Risk komitesinin gündemindeki bütün risklerin aynı stratejik öneme sahip olması beklenemez.
Bir şirketin yüzlerce operasyonel riski bulunabilir. Ancak bunların yalnızca belirli bir bölümü şirketin temel hedeflerini, kritik faaliyetlerini veya uzun vadeli sürdürülebilirliğini doğrudan etkiliyor olabilir.
Bu nedenle risk değerlendirmesinin şirketin stratejik hedefleriyle ilişkilendirilmesini önemli buluyorum.
Örneğin bir üretim şirketinin temel hedeflerinden biri uluslararası pazarlardaki büyümesini artırmak olabilir. Bu durumda yalnızca üretim maliyetleri veya operasyonel verimlilik değil, tedarik zinciri dayanıklılığı, ürün kalitesi, düzenleyici gereksinimler ve kritik teknoloji bağımlılıkları da stratejik riskler arasında değerlendirilebilir.
Benzer şekilde dijital dönüşüm yatırımlarını hızlandırmayı hedefleyen bir şirket açısından veri kalitesi, siber güvenlik, kritik teknoloji yetkinlikleri ve değişim yönetimi önemli risk alanları oluşturabilir.
Ancak burada dikkat edilmesi gereken konu, her stratejik hedef için yalnızca mevcut risk kayıtlarında bulunan başlıkların değerlendirilmesiyle yetinilmemesidir.
Bazen şirketin geleceğini etkileyebilecek önemli riskler, henüz hiçbir risk envanterinde bulunmayabilir.
Bu nedenle risk komitesinin yalnızca mevcut risklerin durumunu değil, şirketin stratejik hedefleri karşısında hangi yeni risklerin ortaya çıkabileceğini de sorgulaması gerektiğini düşünüyorum.
Bence önemli soru, şirketin kaç tane yüksek riske sahip olduğu değil, hangi risklerin şirketin hedeflerine ulaşmasını ciddi biçimde engelleyebileceğidir.
İkinci kritik soru: Risk değerlendirmelerimiz hangi kanıtlara dayanıyor?
Risk yönetiminde karar kalitesini etkileyen önemli konulardan biri, risk değerlendirmelerinin dayandığı bilgilerin güvenilirliğidir.
Örneğin bir siber güvenlik riskinin gerçekleşme olasılığı geçmiş olay kayıtlarına, güvenlik testlerine, tehdit istihbaratına veya uzman değerlendirmelerine dayanabilir. Ancak bu bilgi kaynaklarının kapsamı ve güvenilirliği birbirinden farklı olabilir.
Benzer şekilde bir ERP projesindeki veri geçişi riskinin etkisi, gerçekleştirilen testlerin sonuçlarına, veri kalitesi ölçümlerine ve iş süreçlerinin kritikliği hakkındaki değerlendirmelere bağlı olabilir.
Bu nedenle risk komitesinin yalnızca risk puanını değil, puanın nasıl oluşturulduğunu da anlaması gerektiğine inanıyorum.
Hangi veriler kullanıldı? Hangi varsayımlar yapıldı? Hangi bilgiler eksik? Riskin değerlendirilmesinde hangi belirsizlikler bulunuyor?
Bu soruların özellikle yeni teknolojilerde önemli olduğunu düşünüyorum.
Örneğin yapay zekâ tabanlı bir sistemin şirket genelinde kullanılması planlanıyorsa geçmişteki sınırlı pilot sonuçları, sistemin bütün operasyonel koşullarda aynı performansı göstereceğini kanıtlamayabilir.
Bu nedenle risk komitesinin, mevcut kanıtların hangi sonuçları desteklediğini ve hangi sonuçların henüz doğrulanmadığını açık biçimde görmesi gerekir.
Bence risk yönetiminde güvenilirlik, bütün sorulara kesin yanıtlar verebilmekten değil, hangi bilgilerin ne kadar güvenilir olduğunu dürüst biçimde ortaya koyabilmekten geçer.
Üçüncü kritik soru: Risk iştahımız gerçekten tanımlı mı?
Risk iştahı kavramı, kurumsal risk yönetiminin önemli unsurlarından biri.
Ancak risk iştahının yalnızca genel ifadelerle tanımlanmasının uygulamada yeterli olmayabileceğini düşünüyorum.
Örneğin bir şirketin risk iştahı dokümanında “Operasyonel risklere karşı düşük tolerans gösterilir” ifadesi bulunabilir. Ancak bu ifade tek başına hangi operasyonel risklerin hangi koşullarda kabul edilebileceğini açıklamaz.
Bir ERP canlıya geçişinde belirli sayıda düşük öncelikli hatanın bulunması kabul edilebilir mi? Kritik veri tutarsızlıkları hangi noktada ilerlemeyi durdurmalıdır? Bir siber güvenlik kontrolünün eksikliği hangi koşullarda giderilmeden sistem devreye alınamaz?
Bu tür sorular, genel risk iştahı ifadelerinin somut karar kriterlerine dönüştürülmesini gerektirir.
Ancak bütün risklerin aynı tolerans yaklaşımıyla ele alınması da doğru değildir.
Örneğin şirketin ticari büyüme hedefleri kapsamında belirli pazar risklerini kabul etmesi mümkün olabilirken, hukuki veya düzenleyici gereksinimlerin ihlali aynı şekilde değerlendirilemez.
Bu nedenle risk iştahının stratejik hedeflerle, karar yetkileriyle ve somut risk sınırlarıyla ilişkilendirilmesini önemli buluyorum.
Bence risk komitesinin sorması gereken önemli sorulardan biri şudur: Hangi riskleri neden kabul ediyoruz ve hangi koşullarda ilerlemeyi durdurmamız gerekiyor?
Dördüncü kritik soru: Kontrollerimiz gerçekten çalışıyor mu?
Risk raporlarında çoğu zaman riskleri azaltmak amacıyla alınan önlemler de gösteriliyor.
Politikalar, prosedürler, teknik kontroller, yetkilendirme mekanizmaları, yedekleme sistemleri ve iş sürekliliği planları bu önlemler arasında bulunabilir.
Ancak bir kontrolün tanımlanmış olması, o kontrolün uygulamada etkili biçimde çalıştığını göstermez.
Örneğin bir şirketin kritik sistemleri için yedekleme politikası bulunabilir. Sistemler düzenli olarak yedekleniyor da olabilir. Ancak yedeklerden geri dönüş testleri yapılmıyorsa, gerçek bir kesinti durumunda sistemlerin beklenen sürede geri yüklenebileceği yeterince doğrulanmamış olabilir.
Benzer şekilde bir ERP projesinde kullanıcı yetkilerinin tanımlanmış olması, görevler ayrılığı kontrollerinin bütün kritik işlemlerde doğru çalıştığını kanıtlamaz.
Bu nedenle risk komitesinin yalnızca kontrollerin varlığını değil, tasarımının uygunluğunu ve uygulamadaki etkinliğini de değerlendirmesi gerektiğini düşünüyorum.
Burada bağımsız güvence mekanizmalarının rolü de önemlidir.
İç denetim, uygun kapsam ve bağımsızlık koşullarında kontrol ortamına ilişkin değerlendirmeler sağlayabilir. Ancak risk komitesi ile iç denetimin sorumluluklarının birbirine karıştırılmaması gerekir.
Bence güçlü bir risk komitesi, “Bu kontrol var mı?” sorusunun yanında “Bu kontrolün çalıştığını hangi kanıtlarla biliyoruz?” sorusunu da sormalıdır.
Beşinci kritik soru: Bir risk gerçekleştiğinde başka hangi riskleri tetikleyebilir?
Kurumsal risk yönetiminde önemli bulduğum konulardan biri, risklerin birbirinden bağımsız değerlendirilmesinin oluşturabileceği sınırlamalardır.
Özellikle dijital dönüşüm programlarında farklı sistemler, iş süreçleri ve teknoloji sağlayıcıları arasında güçlü bağımlılıklar bulunuyor.
Örneğin kritik bir bulut hizmetindeki kesinti, yalnızca belirli bir uygulamanın çalışmamasına neden olmayabilir. Aynı zamanda üretim planlamasını, müşteri siparişlerini, finansal işlemleri ve tedarik zinciri operasyonlarını etkileyebilir.
Benzer şekilde bir ERP dönüşümünde veri kalitesi sorunu, raporlama hatalarına, stok yönetimi problemlerine veya finansal mutabakat sorunlarına neden olabilir.
Bu nedenle risklerin yalnızca tek tek puanlanmasını yeterli bulmuyorum.
Riskler arasındaki bağımlılıkların ve ortak nedenlerin de değerlendirilmesi gerekir.
Özellikle aynı teknoloji altyapısına, aynı tedarikçiye veya aynı kritik uzman grubuna bağlı faaliyetler, şirket açısından yoğunlaşma riski oluşturabilir.
Bence risk komitelerinin önemli görevlerinden biri, farklı departmanların ayrı ayrı yönettiği risklerin şirket düzeyinde nasıl birleşebileceğini anlamaktır.
Çünkü bir departmanın yönetilebilir gördüğü risk, diğer risklerle birleştiğinde şirketin kabul edemeyeceği sonuçlar oluşturabilir.
Altıncı kritik soru: Risklerin sahibi gerçekten belli mi?
Risk yönetiminde sorumlulukların tanımlanması, raporlamanın temel gereksinimlerinden biridir.
Ancak bir risk kaydında sorumlu kişinin adının bulunması, riskin bütün yönleriyle sahiplenildiği anlamına gelmeyebilir.
Örneğin bir ERP projesindeki veri kalitesi riski bilgi teknolojileri ekibinin sorumluluğunda gösterilebilir. Ancak verinin iş anlamı, doğruluğu ve süreçlerde nasıl kullanılacağı ilgili iş birimlerinin sorumluluklarını da içerir.
Benzer şekilde bir siber güvenlik riski teknik ekip tarafından izlenebilir; ancak riskin kabul edilmesi veya belirli bir iş faaliyetinin durdurulması farklı yönetim yetkileri gerektirebilir.
Bu nedenle risk sahipliğiyle riskin kabul edilmesine ilişkin karar yetkisinin birbirinden ayrılmasını önemli buluyorum.
Risk sahibi, riskin değerlendirilmesini ve uygun yönetim faaliyetlerinin yürütülmesini sağlayabilir. Ancak belirli bir riskin şirket adına kabul edilmesi, önceden tanımlanmış yetki sınırlarına göre farklı bir yönetim rolünün onayını gerektirebilir.
Bence risk komitesinin şu soruyu sorması gerekir: Riskin sorumlusu belli olabilir, ancak risk hakkında gerekli kararı vermeye kimin yetkili olduğu da belli mi?
Bu ayrımın özellikle departmanlar arası dönüşüm programlarında önemli olduğunu düşünüyorum.
Yedinci kritik soru: Riskleri azaltmak için yaptığımız yatırımlar gerçekten değer oluşturuyor mu?
Risk yönetimi faaliyetleri şirketler için maliyet oluşturabilir.
Yeni güvenlik kontrolleri, iş sürekliliği altyapıları, alternatif tedarikçiler, bağımsız denetimler ve teknoloji yatırımları belirli kaynaklar gerektirir.
Bu nedenle riskleri azaltmak için yapılacak yatırımların da karar analizi yaklaşımıyla değerlendirilmesini yararlı buluyorum.
Örneğin bir şirketin kritik sistemlerinin kullanılabilirliğini artırmak amacıyla yedek altyapı yatırımı yapmayı değerlendirdiğini düşünelim.
Bu yatırımın maliyeti, olası kesintilerin iş üzerindeki etkileri, alternatif kontrol seçenekleri ve kalan risk düzeyi birlikte incelenebilir.
Ancak bütün risklerin yalnızca parasal bir fayda-maliyet hesabıyla yönetilebileceğini düşünmüyorum.
Özellikle insan güvenliği, düzenleyici yükümlülükler, kritik veri güvenliği veya şirketin faaliyetlerini sürdürebilmesi açısından zorunlu olan kontrollerde ekonomik değerlendirme tek karar kriteri olamaz.
Bence risk komiteleri, risk azaltma yatırımlarının beklenen etkisini sorgularken zorunlu güvenlik ve uyum gereksinimlerini de açık biçimde ayırmalıdır.
Önemli olan en düşük maliyetli kontrolü seçmek değil, riskin niteliğine uygun ve etkili bir kontrol yaklaşımı oluşturmaktır.
Sekizinci kritik soru: Risklerimizi ne kadar erken görebiliyoruz?
Risk yönetiminin yalnızca gerçekleşmiş olayların raporlanmasına dayanması, özellikle hızlı değişen teknoloji ortamında önemli sınırlamalar oluşturabilir.
Bu nedenle erken uyarı göstergelerinin risk komiteleri açısından değerli olduğunu düşünüyorum.
Örneğin bir ERP projesinde kritik testlerin tamamlanma oranı, açık yüksek öncelikli hata sayısı, veri mutabakat sonuçları ve kullanıcı hazırlığı gibi göstergeler, canlıya geçiş risklerinin erken değerlendirilmesine katkı sağlayabilir.
Benzer şekilde siber güvenlikte kritik açıkların giderilme süresi, kimlik ve erişim yönetimindeki istisnalar veya güvenlik olaylarına müdahale kapasitesi belirli risk eğilimlerinin izlenmesine yardımcı olabilir.
Ancak burada dikkat edilmesi gereken konu, göstergelerin yalnızca ölçülebilir oldukları için seçilmemesidir.
Bence bir erken uyarı göstergesi, hangi riskin gelişimini gösterdiği ve hangi yönetim kararını tetiklemesi gerektiği açık olduğunda anlam kazanır.
Örneğin belirli bir göstergenin kötüleşmesi, ek kontrol uygulanmasını, riskin üst yönetime taşınmasını veya planlanan bir faaliyetin yeniden değerlendirilmesini gerektirebilir.
Bu nedenle risk komitelerinin yalnızca mevcut risk seviyesini değil, riskin hangi yönde değiştiğini ve hangi eşiklerde müdahale edilmesi gerektiğini de izlemesini önemli buluyorum.
Dokuzuncu kritik soru: Risk raporlarımız karar vermeyi kolaylaştırıyor mu?
Kurumsal risk yönetiminde zaman zaman karşılaştığımız sorunlardan biri, raporların çok sayıda gösterge içermesine rağmen yönetim açısından gerekli kararları yeterince açık biçimde ortaya koymamasıdır.
Bir risk raporu onlarca sayfa olabilir. Risklerin kategorileri, puanları, sorumluları ve azaltıcı faaliyetleri ayrıntılı biçimde gösterilebilir.
Ancak raporun sonunda yönetimin hangi kararı vermesi gerektiği açık değilse, kapsamlı raporlama faaliyetinin karar desteği sınırlı kalabilir.
Bu nedenle risk komitesi raporlarında üç farklı bilgi türünün birbirinden ayrılmasını yararlı buluyorum.
İlk grup, yalnızca izlenmesi gereken risklerdir. İkinci grup, mevcut yönetim seviyesinde kontrol faaliyetleri gerektiren risklerdir. Üçüncü grup ise belirli bir yönetim kararına ihtiyaç duyan kritik risklerdir.
Bu ayrımın komite gündeminin daha etkili oluşturulmasına katkı sağlayabileceğini düşünüyorum.
Örneğin bir teknoloji projesinde belirli riskler mevcut planlar içerisinde yönetiliyor olabilir. Buna karşılık başka bir risk, ek bütçe, kapsam değişikliği veya canlıya geçiş tarihinin yeniden değerlendirilmesini gerektirebilir.
Bence risk komitesinin zamanını bütün riskleri aynı ayrıntıyla incelemeye değil, önemli kararları gerektiren risklere uygun önceliği vermeye yönlendirmesi gerekir.
Onuncu kritik soru: Riskler hakkında alınan kararların sonuçlarını izliyor muyuz?
Risk yönetiminin önemli bir bölümünün, alınan kararların uygulanması ve sonuçlarının izlenmesi olduğunu düşünüyorum.
Bir risk komitesinde belirli bir kontrolün uygulanmasına, ek yatırım yapılmasına veya kritik bir faaliyetin ertelenmesine karar verilmiş olabilir.
Ancak bu kararların uygulanma durumu izlenmiyorsa risk yönetimi süreci eksik kalabilir.
Örneğin kritik bir siber güvenlik riskini azaltmak amacıyla belirli sistemlerin güncellenmesine karar verildiğini düşünelim. Güncellemenin planlanması veya bütçesinin onaylanması, riskin azaltıldığı anlamına gelmez.
Güncellemenin gerçekten tamamlanması, gerekli kontrollerin doğrulanması ve kalan riskin yeniden değerlendirilmesi gerekir.
Benzer şekilde bir ERP projesinde canlıya geçişin belirli koşullara bağlı olarak onaylanması durumunda bu koşulların yerine getirilip getirilmediğinin izlenmesi önemlidir.
Bu nedenle risk komitelerinin yalnızca risk kayıtlarını değil, önceki toplantılarda alınan kararların durumunu da düzenli olarak değerlendirmesini yararlı buluyorum.
Bence bir risk komitesinin olgunluğunu gösteren önemli unsurlardan biri, aldığı kararların gerçek sonuçlarını izleyebilmesidir.
SAP/ERP dönüşümlerinde risk komitesi hangi konulara odaklanmalı?
SAP ve ERP dönüşümleri, risk yönetiminin proje performansının ötesine geçmesi gereken alanlardan biri.
Bu projelerde teknoloji mimarisi, veri geçişi, entegrasyonlar, iş süreçleri, kullanıcı hazırlığı, siber güvenlik ve operasyonel süreklilik birbirine bağlı biçimde ilerliyor.
Bu nedenle yalnızca proje takvimine veya bütçesine odaklanan bir risk değerlendirmesinin yeterli olmayabileceğini düşünüyorum.
Örneğin bir ERP projesinde takvim performansı olumlu görünebilir. Ancak kritik iş süreçlerinin uçtan uca testleri tamamlanmamışsa veya veri mutabakatında önemli sorunlar devam ediyorsa, planlanan canlıya geçişin risk düzeyi beklenenden yüksek olabilir.
Benzer şekilde teknik testlerin başarıyla tamamlanması, kullanıcıların yeni süreçleri uygulamaya hazır olduğunu veya iş sürekliliği planlarının yeterince doğrulandığını tek başına göstermez.
Bu nedenle ERP dönüşümlerinde risk değerlendirmelerinin farklı hazırlık alanlarını birlikte ele alması gerektiğine inanıyorum.
Özellikle canlıya geçiş öncesinde hangi risklerin kabul edilemez olduğu, hangi eksikliklerin giderilmeden ilerlenemeyeceği ve hangi kalan risklerin yetkili yönetim seviyesinde değerlendirilebileceği açık biçimde belirlenmelidir.
Ancak risk komitesinin her ERP projesinde doğrudan canlıya geçiş onayı veren organ olması gerektiğini savunmuyorum. Bu yetki şirketin yönetişim yapısına göre dönüşüm sponsoru, yönlendirme komitesi veya başka bir yetkili yönetim organında bulunabilir.
Risk komitesinin katkısı, kritik risklerin görünür hâle getirilmesi, risk değerlendirmelerinin sorgulanması ve uygun karar mercilerinin yeterli bilgiyle desteklenmesi olabilir.
Bence güçlü bir ERP yönetişimi, proje yönetiminin performans bilgilerini, iş birimlerinin operasyonel hazırlığını ve risk yönetiminin bağımsız değerlendirme ihtiyacını birbirini tamamlayan mekanizmalar olarak ele almalıdır.
Yapay zekâ çağında risk komitelerinin gündemi nasıl değişiyor?
Yapay zekâ teknolojilerinin kurumsal süreçlerde yaygınlaşması, risk komitelerinin değerlendirmesi gereken konulara yeni boyutlar ekliyor.
Geleneksel teknoloji risklerinin yanında yapay zekâ sistemlerinin doğruluğu, veri kalitesi, güvenilirliği, güvenliği, açıklanabilirliği ve insan gözetimi gibi konular daha önemli hâle geliyor.
Örneğin bir şirketin yapay zekâ destekli müşteri hizmetleri platformu kullandığını düşünelim. Sistem operasyonel verimlilik sağlayabilir. Ancak yanlış bilgi üretmesi, müşteri verilerini uygunsuz biçimde işlemesi veya belirli müşteri grupları açısından istenmeyen sonuçlar oluşturması farklı riskler doğurabilir.
Benzer şekilde agentic AI sistemlerinin belirli iş süreçlerinde otomatik işlem yapabilmesi, karar ve işlem yetkilerinin hangi sınırlar içerisinde tanımlanacağı sorusunu gündeme getiriyor.
Bu nedenle risk komitelerinin yapay zekâ yatırımlarını yalnızca teknoloji performansı veya beklenen verimlilik açısından değerlendirmesini yeterli bulmuyorum.
Sistemin hangi amaçlarla kullanılacağı, hangi kararların insan onayı gerektirdiği, hangi işlemlerin otomatik gerçekleştirilebileceği ve hatalı sonuçlar karşısında hangi müdahale mekanizmalarının bulunduğu da değerlendirilmelidir.
NIST AI Risk Management Framework, yapay zekâ risklerinin yönetişim, haritalama, ölçme ve yönetme faaliyetleriyle ele alınması açısından yararlı bir referans sunuyor.
Ancak bu çerçevenin tek başına bütün hukuki, sektörel veya operasyonel gereksinimleri karşıladığını varsaymak doğru olmaz.
Bence risk komitelerinin yapay zekâ çağındaki temel sorumluluklarından biri, teknolojinin sağlayabileceği faydaları değerlendirirken kurumsal kontrol ve hesap verebilirlik mekanizmalarının da aynı hızla gelişmesini desteklemektir.
Siber güvenlik neden yalnızca CIO veya CISO'nun konusu değildir?
Siber güvenlik riskleri çoğu zaman teknoloji organizasyonları tarafından yönetiliyor. Bu yaklaşımın teknik açıdan anlaşılır olduğunu düşünüyorum.
Ancak büyük ölçekli siber güvenlik olaylarının etkileri yalnızca bilgi sistemleriyle sınırlı kalmayabilir.
Bir saldırı üretim faaliyetlerini durdurabilir, müşteri hizmetlerini aksatabilir, finansal işlemleri etkileyebilir, hassas verilerin güvenliğini tehlikeye atabilir veya şirketin itibarına zarar verebilir.
Bu nedenle siber güvenlik risklerinin iş sonuçları açısından da değerlendirilmesi gerektiğine inanıyorum.
Örneğin kritik bir sistemin belirli süre kullanılamaması durumunda hangi operasyonların duracağı, hangi müşterilerin etkileneceği ve hangi alternatif süreçlerin devreye alınabileceği, yalnızca teknik ekiplerin değil ilgili iş birimlerinin de değerlendirmesini gerektirir.
Risk komitesinin burada önemli bir rol üstlenebileceğini düşünüyorum.
Ancak bu rolün teknik güvenlik kontrollerini doğrudan yönetmekten çok, kritik siber risklerin iş etkilerini anlamak ve uygun yönetim kararlarının alınmasını desteklemek olması daha doğru olabilir.
Bence siber güvenlik risklerinin kurumsal düzeyde ele alınması, teknoloji risklerinin iş stratejisiyle ilişkilendirilmesi açısından önemli bir gereksinimdir.
Risk komitesi ile PMO nasıl birlikte çalışmalı?
Proje yönetimi ve PMO alanındaki deneyimlerim nedeniyle risk komiteleriyle proje yönetişimi arasındaki ilişkiyi özellikle önemli buluyorum.
PMO, projelerin risklerini, bağımlılıklarını, takvimlerini, bütçelerini ve kritik karar ihtiyaçlarını görünür hâle getirebilir.
Risk yönetimi fonksiyonu ise bu bilgileri kurumsal risk yaklaşımı içerisinde değerlendirmeye yardımcı olabilir.
Ancak bu iki yapının birbirinden tamamen bağımsız çalışması, özellikle büyük dönüşüm programlarında önemli bilgi kopuklukları oluşturabilir.
Örneğin bir şirketin aynı anda ERP, veri analitiği, bulut dönüşümü ve siber güvenlik projeleri yürüttüğünü düşünelim.
Her proje kendi risklerini izliyor olabilir. Ancak bütün projelerin aynı teknoloji sağlayıcısına veya aynı kritik uzmanlara bağımlı olması, portföy düzeyinde daha büyük bir risk oluşturabilir.
PMO bu bağımlılıkları proje ve program seviyesinde görünür hâle getirirken, risk yönetimi fonksiyonu bunların kurumsal risk iştahı ve stratejik hedefler açısından ne anlama geldiğini değerlendirebilir.
Risk komitesi ise kendi yetki ve görev kapsamı içerisinde önemli risklerin uygun yönetim seviyelerinde ele alınmasını destekleyebilir.
Bence burada temel amaç aynı risk için birden fazla rapor üretmek değil, farklı yönetim mekanizmalarının aynı güvenilir bilgi üzerinden çalışmasını sağlamaktır.
Risk komitesinin sorması gereken ama çoğu zaman zor olan soru: Hangi varsayımımız yanlış olabilir?
Risk yönetiminde yalnızca bilinen risklere odaklanmanın yeterli olmadığını düşünüyorum.
Çünkü şirketlerin karşılaştığı önemli sorunların bir bölümü, mevcut risk kayıtlarında açık biçimde tanımlanmamış varsayımlardan kaynaklanabilir.
Örneğin bir dönüşüm programı belirli bir teknoloji sağlayıcısının kapasitesine, belirli uzmanların projede kalmasına veya iş birimlerinin yeni süreçleri planlanan hızda benimsemesine dayanıyor olabilir.
Bu varsayımlar doğru olduğu sürece proje planı gerçekçi görünebilir.
Ancak kritik varsayımlardan biri geçerliliğini kaybettiğinde farklı riskler aynı anda ortaya çıkabilir.
Bu nedenle risk komitelerinin yalnızca mevcut riskleri değerlendirmekle kalmayıp temel varsayımları da sorgulamasını yararlı buluyorum.
Özellikle büyük teknoloji yatırımlarında ve yeni iş modellerinde şu sorunun önemli olduğunu düşünüyorum: Bugün doğru kabul ettiğimiz hangi varsayım yanlış çıkarsa bütün planımızı yeniden değerlendirmek zorunda kalırız?
Bence bu soru, risk yönetimini geçmiş olayların ve mevcut sorunların ötesine taşıyarak geleceğe ilişkin stratejik belirsizliklerin değerlendirilmesine katkı sağlayabilir.
Risk komiteleri için önerdiğim yedi aşamalı değerlendirme çerçevesi
Kurumsal dönüşüm, SAP/ERP, proje yönetimi, teknoloji yatırımları ve yönetişim alanındaki deneyimlerimden hareketle risk komitelerinin çalışmalarında kullanılabilecek yedi aşamalı bir değerlendirme çerçevesi öneriyorum.
Bu yaklaşım, herhangi bir uluslararası standardın resmî modeli değildir. COSO ERM, ISO 31000 ve kurumsal yönetişim ilkeleriyle ilişkilendirilebilen, uygulama odaklı kişisel bir değerlendirme modelidir.
Birinci aşama: Stratejik hedefleri ve kritik faaliyetleri belirlemek
Risk değerlendirmesi şirketin stratejik hedefleri ve kritik iş süreçleriyle ilişkilendirilmelidir.
Bu aşamada hangi faaliyetlerin şirketin sürdürülebilirliği açısından önemli olduğu, hangi dönüşüm programlarının stratejik değer taşıdığı ve hangi risklerin bu hedefleri etkileyebileceği değerlendirilir.
Bence risk komitesinin gündemi, yalnızca mevcut risk kayıtlarının büyüklüğüne göre değil, şirketin hedefleri açısından taşıdığı öneme göre oluşturulmalıdır.
İkinci aşama: Kritik riskleri ve bağımlılıkları değerlendirmek
Riskler tek tek incelenirken aralarındaki bağımlılıklar ve ortak nedenler de ele alınmalıdır.
Özellikle teknoloji altyapıları, kritik tedarikçiler, veri kaynakları ve uzman kapasitesi gibi alanlarda yoğunlaşma riskleri değerlendirilmelidir.
Bu yaklaşım, ayrı ayrı yönetilebilir görünen risklerin birlikte nasıl daha büyük sonuçlar oluşturabileceğini anlamaya yardımcı olabilir.
Üçüncü aşama: Kanıtların güvenilirliğini sorgulamak
Risk değerlendirmelerinin hangi verilere, testlere, uzman görüşlerine ve varsayımlara dayandığı açık biçimde ortaya konmalıdır.
Özellikle yüksek etkili risklerde bilgi eksiklikleri ve değerlendirme belirsizlikleri görünür olmalıdır.
Bence güvenilir risk yönetimi, kesinlik izlenimi oluşturmak yerine mevcut kanıtların sınırlarını da açıklayabilmelidir.
Dördüncü aşama: Risk iştahı ve kabul sınırlarıyla karşılaştırmak
Kritik riskler şirketin risk iştahı, operasyonel toleransları ve zorunlu kontrol gereksinimleriyle karşılaştırılmalıdır.
Hangi risklerin mevcut yönetim mekanizmaları içerisinde kabul edilebileceği, hangi risklerin ek kontrol gerektirdiği ve hangi durumların üst yönetim kararına ihtiyaç duyduğu belirlenmelidir.
Beşinci aşama: Kontrollerin etkinliğini doğrulamak
Riskleri azaltmak amacıyla tanımlanan kontrollerin yalnızca mevcut olup olmadığı değil, uygulamada etkili biçimde çalışıp çalışmadığı değerlendirilmelidir.
Gerektiğinde test sonuçları, bağımsız değerlendirmeler ve kontrol performansı göstergeleri kullanılabilir.
Altıncı aşama: Karar gerektiren riskleri açık biçimde sunmak
Risk komitesinin değerlendirmesi sonucunda hangi risklerin izlenmeye devam edeceği, hangilerinin ek faaliyet gerektirdiği ve hangilerinin yetkili yönetim organına taşınması gerektiği belirlenmelidir.
Önemli kararlar için alternatifler, maliyetler, riskler ve önerilen yaklaşım açık biçimde sunulmalıdır.
Yedinci aşama: Kararları, sonuçları ve erken uyarı göstergelerini izlemek
Alınan kararların uygulanma durumu, kontrollerin etkinliği ve kalan risk düzeyi düzenli olarak değerlendirilmelidir.
Ayrıca hangi göstergelerin riskin artmasına işaret ettiği ve hangi koşullarda yeniden değerlendirme yapılacağı tanımlanmalıdır.
Bence risk yönetiminin gerçek değeri, risklerin yalnızca kayıt altına alınmasında değil, alınan kararların sonuçlarından öğrenilebilmesinde ortaya çıkar.
Risk komitesi toplantılarında kullanılabilecek on temel soru
Yukarıdaki değerlendirmeleri yönetim toplantılarında uygulanabilir hâle getirmek için risk komitelerinin gündemine alınabilecek on temel soruyu önemli buluyorum.
1. Şirketimizin stratejik hedeflerini ve kritik faaliyetlerini gerçekten tehdit eden riskler hangileri?
2. Bu risklerin olasılık ve etki değerlendirmeleri hangi güvenilir kanıtlara dayanıyor?
3. Mevcut risk iştahımız hangi risklerin kabul edilebilir olduğunu somut biçimde açıklıyor mu?
4. Riskleri azaltmak için oluşturduğumuz kontrollerin gerçekten çalıştığını nasıl doğruluyoruz?
5. Bir risk gerçekleştiğinde başka hangi süreçleri, sistemleri veya riskleri tetikleyebilir?
6. Her kritik riskin sahibi ve risk hakkında karar vermeye yetkili yönetim rolü açık mı?
7. Risk azaltma yatırımlarımızın beklenen etkisini ve alternatiflerini yeterince değerlendiriyor muyuz?
8. Risklerin artmaya başladığını gösterecek erken uyarı mekanizmalarımız bulunuyor mu?
9. Risk raporlarımız yalnızca mevcut durumu mu anlatıyor, yoksa yönetimden beklenen kararları da açıkça gösteriyor mu?
10. Önceki toplantılarda alınan risk kararlarının uygulanmasını ve gerçek sonuçlarını izliyor muyuz?
Bu soruların bütün şirketlerde aynı ağırlıkta değerlendirilmesi gerektiğini düşünmüyorum.
Risk komitesinin görev kapsamı, şirketin sektörü, büyüklüğü, risk profili ve düzenleyici yükümlülükleri dikkate alınarak önceliklendirme yapılmalıdır.
Ancak bu soruların, risk yönetimini yalnızca raporlama faaliyeti olmaktan çıkarıp karar kalitesini destekleyen bir yönetim disiplinine dönüştürmek açısından yararlı bir başlangıç sağlayabileceğine inanıyorum.
İlk 90 günde risk komitesinin etkinliği nasıl geliştirilebilir?
Risk komitesinin çalışmalarını geliştirmek isteyen şirketler için ilk 90 günlük dönemin uygulanabilir bir başlangıç fırsatı sunduğunu düşünüyorum.
İlk 30 günde mevcut risk komitesi gündemleri, risk raporları ve alınan kararlar incelenebilir. Hangi risklerin düzenli olarak değerlendirildiği, hangi konularda yönetim kararı gerektiği ve önceki kararların sonuçlarının ne ölçüde izlendiği analiz edilebilir.
Bu aşamada özellikle risk kayıtlarıyla şirketin stratejik hedefleri arasındaki ilişkinin ne kadar açık olduğuna bakılması yararlı olabilir.
İkinci 30 günlük dönemde kritik risklerin değerlendirilmesi için ortak bir yaklaşım geliştirilebilir. Risklerin iş etkileri, kanıt düzeyi, risk iştahıyla ilişkisi, kontrol etkinliği ve karar ihtiyaçları daha açık biçimde raporlanabilir.
Ayrıca risk komitesi gündeminde yalnızca mevcut risk seviyesinin değil, risk eğilimlerinin ve kritik bağımlılıkların da değerlendirilmesi sağlanabilir.
Son 30 günlük dönemde ise seçilen birkaç önemli risk üzerinde yeni yaklaşım uygulanabilir. Komite toplantılarında karar gerektiren konuların açıklığı, alınan kararların izlenebilirliği ve kritik risklere ilişkin değerlendirmelerin kalitesi incelenebilir.
Bu 90 günlük yaklaşımı bütün şirketler için geçerli bir standart olarak değil, risk yönetişimini geliştirmek isteyen organizasyonlar için uygulanabilir bir başlangıç modeli olarak öneriyorum.
Bence burada amaç daha fazla rapor veya komite oluşturmak değil, mevcut yönetim mekanizmalarının karar kalitesine sağladığı katkıyı güçlendirmektir.
Girişimcilikte risk komitesi düşüncesi: Küçük şirketlerin de ihtiyacı var mı?
2026 yılında Astrum Consulting Group'u geliştirmeye başladığımda, kurumsal yapılarda üzerinde çalıştığım risk yönetimi yaklaşımlarını girişimcilik açısından da yeniden değerlendirmeye başladım.
Büyük şirketlerde risk komiteleri, iç kontrol mekanizmaları ve kapsamlı yönetişim süreçleri bulunabiliyor. Ancak girişimlerin özellikle başlangıç aşamalarında bu tür kurumsal yapıları aynı kapsamda oluşturması her zaman gerekli veya uygulanabilir değil.
Buna rağmen girişimcilerin riskleri sistematik biçimde değerlendirmeye ihtiyaç duymadığını düşünmüyorum.
Aksine sınırlı finansal kaynaklarla çalışan ve henüz sürdürülebilir gelir modelini geliştirmekte olan girişimlerde belirli kararların sonuçları çok daha belirleyici olabilir.
Örneğin yeni bir hizmet geliştirmek, teknoloji platformuna yatırım yapmak, belirli bir pazara odaklanmak veya önemli bir iş ortaklığına girmek, girişimin kaynaklarını ve gelecekteki hareket alanını etkileyebilir.
Bu nedenle girişimcilikte de risk yönetiminin yalnızca olası olumsuzlukları listelemekten ibaret olmaması gerektiğine inanıyorum.
Kendi girişimlerimi geliştirirken özellikle hangi varsayımların henüz doğrulanmadığını, hangi yatırımların geri döndürülmesinin zor olduğunu ve hangi kararların daha fazla müşteri veya pazar kanıtı gerektirdiğini değerlendirmeyi önemli buluyorum.
Ancak bu yaklaşımı büyük şirketlerdeki kapsamlı komite yapılarını küçük girişimlere taşımak olarak görmüyorum.
Bence girişimcilikte risk yönetiminin temel amacı, gereksiz bürokrasi oluşturmadan kritik kararların sonuçlarını daha iyi anlayabilmek.
Bazen küçük bir girişimin ihtiyaç duyduğu şey ayrı bir risk komitesi değil, kurucunun düzenli olarak kendisine sorduğu birkaç doğru soru olabilir.
Risk komitelerinde en sık karşılaşılabilecek yönetim hataları
Risk komitelerinin etkinliğini azaltabilecek önemli hatalardan birinin, risk kayıtlarının kapsamıyla risk yönetiminin olgunluğunun birbirine karıştırılması olduğunu düşünüyorum.
Çok sayıda riskin kayıt altına alınması önemli olabilir; ancak bu risklerin şirketin hedefleri açısından ne ifade ettiği yeterince değerlendirilmemişse kayıtların sayısı tek başına anlamlı bir başarı göstergesi oluşturmaz.
İkinci önemli hata, risk puanlarının kesin sonuçlar gibi yorumlanmasıdır. Özellikle veri eksikliğinin yüksek olduğu alanlarda olasılık ve etki değerlendirmeleri önemli varsayımlar içerebilir.
Üçüncü hata, kontrollerin varlığının kontrol etkinliğiyle karıştırılmasıdır. Bir prosedürün veya teknik kontrolün tanımlanmış olması, uygulamada beklenen sonucu verdiğini kanıtlamaz.
Dördüncü hata, risklerin birbirinden bağımsız değerlendirilmesidir. Özellikle teknoloji altyapıları ve dönüşüm programlarında riskler arasındaki bağımlılıkların dikkate alınması gerekir.
Beşinci hata, risk komitesinin yetki ve sorumluluklarının açık olmamasıdır. Komitenin hangi konularda gözetim yaptığı, hangi kararları alabildiği ve hangi konuları başka yönetim organlarına taşıması gerektiği belirlenmelidir.
Altıncı hata ise alınan kararların sonuçlarının yeterince izlenmemesidir.
Bence risk komitesinin gerçek değeri, yalnızca riskleri tartışmasında değil, bu tartışmaların şirketin kararlarına ve kontrol ortamına nasıl yansıdığının anlaşılmasında ortaya çıkar.
Bilimsel ve kurumsal çalışmalar risk komitelerine nasıl bir perspektif sunuyor?
Risk komitelerinin rolünü değerlendirirken kurumsal risk yönetimi, yönetişim, iç kontrol ve karar teorisi alanındaki uluslararası çalışmaların önemli referanslar sunduğunu düşünüyorum.
COSO'nun Enterprise Risk Management — Integrating with Strategy and Performance çerçevesi, risk yönetiminin şirket stratejisi ve performansıyla birlikte ele alınması gerektiğini vurguluyor. Bu yaklaşım, risklerin yalnızca operasyonel olaylar olarak değil, stratejik hedeflerle ilişkili belirsizlikler olarak değerlendirilmesi açısından önemli.
ISO 31000:2018, risk yönetiminin karar süreçlerine entegre edilmesini ve organizasyonun bağlamına uygun biçimde uygulanmasını ele alıyor.
The Institute of Internal Auditors tarafından geliştirilen Three Lines Model, yönetim organı, yönetim ve bağımsız güvence fonksiyonları arasındaki rollerin anlaşılması açısından yararlı bir çerçeve sunuyor.
NIST Cybersecurity Framework 2.0, siber güvenlik risklerinin yönetişim boyutunu daha açık biçimde ele alırken, NIST AI Risk Management Framework yapay zekâ risklerinin sistematik biçimde değerlendirilmesine yönelik önemli bir referans oluşturuyor.
OECD/G20 Kurumsal Yönetim İlkeleri de yönetim kurullarının risk gözetimi ve hesap verebilirlik sorumluluklarının değerlendirilmesi açısından yararlı.
Ancak bu kaynakların makalede önerdiğim yedi aşamalı risk komitesi değerlendirme çerçevesini doğrudan tanımladığını söylemek doğru olmaz.
Önerdiğim yaklaşım, bu çerçevelerdeki risk yönetimi, yönetişim, kontrol etkinliği ve karar kalitesi ilkeleriyle ilişkilendirilebilen; ancak kurumsal dönüşüm, SAP/ERP, PMO, teknoloji yatırımları ve girişimcilik alanındaki mesleki değerlendirmelerimden hareketle oluşturduğum uygulama odaklı bir modeldir.
Sonuç: İyi bir risk komitesi riskleri mi sayar, doğru soruları mı sorar?
Kurumsal dönüşüm, SAP/ERP, proje yönetimi, teknoloji yatırımları ve yönetişim alanındaki deneyimlerim, risk yönetiminin gerçek değerinin yalnızca riskleri belirlemek ve raporlamakla sınırlı olmadığını düşünmeme neden oldu.
Bir şirketin kapsamlı risk envanteri, gelişmiş raporlama altyapısı ve düzenli çalışan komiteleri bulunabilir. Ancak kritik risklerin şirketin hedeflerini nasıl etkilediği, hangi kararları gerektirdiği ve alınan kararların sonuçlarının nasıl izleneceği açık değilse, risk yönetimi beklenen katkıyı sağlayamayabilir.
Bu nedenle risk komitelerinin yalnızca mevcut riskleri değerlendiren yapılar olmaktan çıkarak şirketin karar kalitesini destekleyen yönetişim mekanizmaları olarak çalışmasını önemli buluyorum.
Bence güçlü bir risk komitesi, bütün riskleri ortadan kaldırmaya çalışan komite değildir.
Çünkü şirketler büyümek, yeni pazarlara girmek, teknoloji yatırımları yapmak ve dönüşüm programları yürütmek için belirli belirsizliklerle karşılaşmak zorundadır.
Önemli olan bu belirsizliklerin hangi bölümünün kabul edilebilir olduğunu, hangi risklerin azaltılması gerektiğini ve hangi koşullarda mevcut kararların yeniden değerlendirilmesi gerektiğini anlayabilmektir.
Ancak risk kabulünün de sınırsız bir yönetim tercihi olmadığını unutmamak gerekiyor. Hukuki yükümlülükler, düzenleyici gereksinimler, insan güvenliği ve kritik kontrol koşulları, risk kararlarının sınırlarını belirleyebilir.
Kendi girişimcilik yolculuğumda da risk yönetimini bu açıdan değerlendirmeye çalışıyorum. Çünkü bütün belirsizlikleri ortadan kaldırmak mümkün değil; ancak hangi belirsizliklerin önemli olduğunu anlamak ve sınırlı kaynakları bilinçli biçimde kullanmak mümkün.
Bence iyi risk yönetimi, şirketleri bütün risklerden uzak tutmaya çalışmak değil, şirketlerin hangi riskleri neden aldığını ve bu riskleri nasıl yöneteceğini açık biçimde ortaya koyabilmektir.
Bir risk komitesinin gerçek değeri, kaç risk raporu incelediğinde değil; şirketin geleceğini etkileyen hangi soruları zamanında sorduğunda ve bu soruların hangi kararlara dönüşmesini sağladığında ortaya çıkar.
Yazıyı CEO'lara, COO'lara, CIO'lara, kurumsal dönüşüm yöneticilerine ve risk komitesi üyelerine yöneltmek istediğim bir soruyla tamamlamak istiyorum:
Şirketinizin risk komitesi toplantılarında daha çok risklerin mevcut durumu mu konuşuluyor, yoksa bu riskler karşısında hangi kararların alınması gerektiği mi tartışılıyor?
Bilgin Çavuş
Kurumsal Dönüşüm Stratejisti | Teknoloji Girişimcisi | Yazar & Konuşmacı
Kurucu ve Yönetici Ortak — Astrum Consulting Group
Bu makale, kurumsal dönüşüm, SAP/ERP, proje yönetimi, PMO yönetişimi, teknoloji yatırımları ve girişimcilik alanındaki mesleki değerlendirmelerimi içermektedir. Kullanılan şirket ve proje örnekleri açıklama amaçlı varsayımsal senaryolardır. Önerilen yedi aşamalı risk komitesi değerlendirme çerçevesi, herhangi bir uluslararası standardın resmî modeli değildir. Risk komitelerinin hukuki görevleri ve yetkileri, şirketin niteliğine ve tabi olduğu düzenlemelere göre ayrıca değerlendirilmelidir.
Kaynaklar ve ileri okumalar
1. COSO (2017) — Enterprise Risk Management: Integrating with Strategy and Performance
Kurumsal risk yönetiminin strateji ve performansla ilişkilendirilmesine yönelik referans çerçeve.
https://www.coso.org/guidance-on-erm
2. ISO 31000:2018 — Risk Management Guidelines
Risk yönetiminin organizasyonun karar süreçlerine entegre edilmesine yönelik uluslararası standart.
https://www.iso.org/iso-31000-risk-management.html
3. The Institute of Internal Auditors (2020) — The IIA's Three Lines Model
Yönetim organı, yönetim ve bağımsız güvence fonksiyonları arasındaki rollerin tanımlanmasına yönelik çerçeve.
4. NIST (2024) — Cybersecurity Framework 2.0
Siber güvenlik risklerinin yönetişimi, belirlenmesi, korunması, tespiti, müdahalesi ve iyileştirilmesine yönelik çerçeve.
https://www.nist.gov/cyberframework
5. NIST (2023) — Artificial Intelligence Risk Management Framework (AI RMF 1.0)
Yapay zekâ risklerinin yönetişim, değerlendirme ve yönetim süreçlerine entegre edilmesine yönelik çerçeve.
https://www.nist.gov/itl/ai-risk-management-framework
6. OECD (2023) — G20/OECD Principles of Corporate Governance
Yönetim kurullarının risk gözetimi, stratejik yönlendirme ve hesap verebilirlik sorumluluklarını ele alan uluslararası ilkeler.
https://doi.org/10.1787/ed750b30-en
7. Türk Ticaret Kanunu — 6102 Sayılı Kanun, Madde 378
Riskin erken saptanması ve yönetimine ilişkin komite düzenlemeleri.
https://www.mevzuat.gov.tr/mevzuatmetin/1.5.6102.pdf
Kaynaklar, makaledeki risk yönetişimi ve karar kalitesi yaklaşımını destekleyen temel referanslardır. Önerilen yedi aşamalı değerlendirme modeli bu kuruluşların resmî modeli olarak sunulmamaktadır.